

Sprint 6⏱ 28 hMeilenstein M4
Die Leitungen sind gewählt, die Sendungsverfolgung ist erreichbar, die Filter stehen, und in Teil 5 habt ihr Schlüssel und Zertifikate geregelt. Jetzt fehlt das, was die drei Standorte zu einem Netz macht: Station und Lager sollen so ins Hub kommen, dass unterwegs niemand mitliest und nichts verändert, auch wenn am Lager der Richtfunk ausfällt.
Sprint 6Brückenstufe 4
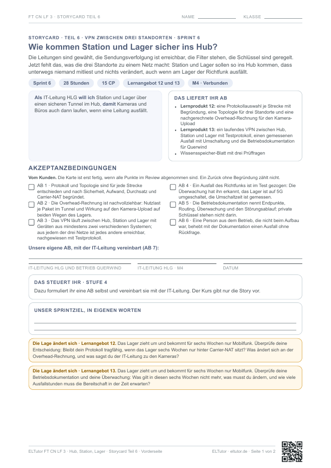
Eure Story: Als IT-Leitung HLG will ich Station und Lager über einen sicheren Tunnel ans Hub angebunden, damit Kameras und Büros auch dann laufen, wenn eine Leitung ausfällt.
Hier startet euer Sprint 6. Storycard drucken, im Planning die Aufgaben im Team verteilen und AB 1 bis 7 fest.
Ihr lest die Lage, schätzt, was durch den Ausweichweg des Lagers noch passt, und plant mit eurem Team den Weg zum laufenden VPN und zum Übergabegespräch M4.
0 von 7 AB abgehakt AB-Liste öffnen
Agil arbeiten · Sprint 6
Eure Storycard für Teil 6
Druckt sie doppelseitig aus, bevor ihr loslegt. Im Planning schreibt ihr euer Sprintziel in eigenen Worten auf und ergänzt eigene Kriterien. Eine AB formuliert ihr selbst. Am Ende prüfen die IT-Leitung HLG und der Betrieb Querwind gegen die Akzeptanzbedingungen AB 1 bis 7, danach haltet ihr eure Retrospektive.
1 Planning2 Arbeiten mit Daily3 Review4 Retrospektive
Storycard Teil 6 herunterladen PDF · 2 Seiten · 364 KB
Im Projekt: Wie kommen Station und Lager sicher ins Hub?
Deine Lernangebote in Teil 6
Lernangebot 12 · Tunnel und ProtokolleLernangebot 13 · VPN einrichten und betreiben
Die Karte kennst du von „Bevor du loslegst“. Sie zeigt, was du in diesem Teil lernst.
Karte „Adressen und Routing kompakt“: Was du aus dem Netzaufbau brauchst, auf einer Seite: Adressen, Subnetze, Routing, die drei Standorte. Die Karte steht im Wissensspeicher.
Der wichtigste Satz auf dieser Seite: Ein Tunnel ist nur so sicher wie sein schwächstes Ende, und nur so brauchbar, wie seine Dokumentation es dem Betrieb erlaubt.
Check-in: Wo ist dir das schon begegnet?
Klick bei jedem Punkt an, wo er dir schon begegnet ist: im Betrieb, privat, in einem früheren Lernfeld oder noch nie. Das ist keine Bewertung.
Wozu der Check-in?
Viele haben schon ein VPN benutzt, etwa für das Homeoffice oder in einem öffentlichen WLAN. Manche haben im Betrieb einen Tunnel zwischen zwei Filialen gesehen, oft ohne zu wissen, wie er gebaut ist. Ordne ehrlich ein, wo dir das begegnet ist. Am Ende von Teil 6 kreuzt du dieselben Zeilen im Kompetenzmodell noch einmal an.
Darum geht es
Als IT-Leitung HLG will ich Station und Lager sicher im Hub haben, auch wenn eine Leitung ausfällt, damit Scanner, Telefonie und Torkameras dort ankommen, wo die Sendungsverfolgung und die Aufzeichnung laufen, und damit der Betrieb von Querwind den Tunnel ohne euch weiterführen kann.
Die Szene: ein Paket geht in den Tunnel
Ein Bild einer Torkamera im Lager soll ins Hub. Sieh zu, wie es Hülle um Hülle bekommt, bevor es über das Internet geht. Die Beschriftungen sind verdeckt. Überlege bei jeder Hülle: Was steht darin, und wer unterwegs kann es lesen?
Ohne JavaScript siehst du die Szene nicht. Zeichne stattdessen das Paket aus Torkamera, TCP und IP und überlege, welche Hüllen ein Tunnel darumlegt.
Die Lage bei HLG
Heute hängen Stationsbüro und Straßenlager mit eigenen Internetanschlüssen am Netz, ohne Verbindung untereinander. Die Scanner im Lager schicken ihre Daten als Datei per Mail, die Torkameras zeichnen auf einer Festplatte vor Ort auf, die einmal die Woche jemand ins Hub fährt. Das Stationsbüro telefoniert über einen eigenen Anschluss. Die IT-Leitung will das beenden: Alle drei Netze sollen erreichbar sein, als stünden sie in einer Halle, und die Kameras sollen live ins Hub aufzeichnen.
Die Ausgangslage aus den Teilen 1 bis 4: Das Hub hat Glasfaser mit 203.0.113.0/28, die Firewall außen ist 203.0.113.2, unter vpn.hlg.example soll der Tunnel erreichbar sein. Das Stationsbüro hängt an Kupfer mit einer dynamischen Adresse und ist per DDNS als station.hlg.example zu finden. Das Lager hat Richtfunk zum Hub mit 198.51.100.20 und als Ausweichweg 5G hinter Carrier-NAT, also ohne eigene öffentliche Adresse. Die Zertifikate habt ihr in Teil 5 erstellt; die Laborzertifikate aus Teil 5 nutzt ihr jetzt für den Tunnel.
Der Betrieb von Querwind übernimmt die Anlage nach M4. Die Kollegin, die nachts Bereitschaft hat, war beim Aufbau nicht dabei. Sie muss mit eurer Dokumentation allein einen Ausfall erkennen und beheben können.
Die Anlage im Überblick · aufklappen, wenn du planst
| Hub | Stationsbüro | Straßenlager | |
|---|---|---|---|
| internes Netz | 10.10.0.0/16 | 10.20.0.0/16 | 10.30.0.0/16 |
| Anschluss | Glasfaser 1.000/1.000 (A), 5G (C) mit 192.0.2.40 | Kupfer bis 250/40 (B) | Richtfunk 500/500 (D), 5G bis 300/50 (C) |
| öffentliche Adresse | 203.0.113.2 (Firewall außen), vpn.hlg.example | dynamisch (Beispiel 198.51.100.77), station.hlg.example per DDNS | 198.51.100.20 über Richtfunk; über 5G keine (Carrier-NAT) |
| was über den Tunnel muss | Ziel aller Tunnel | Büro, Telefonie, rund 39 Mbit/s | Büro, Scanner, 16 Torkameras: 192 Mbit/s im Upload mit Reserve |
Alle Adressen stammen aus Bereichen, die für Dokumentation reserviert sind (RFC 5737, RFC 2606). Die Bedarfswerte kommen aus Teil 1.
Das entscheidet ihr
- das VPN-Protokoll je Strecke: eins für alle oder unterschiedliche
- die Topologie: Stern über das Hub oder vermascht
- wie das Lager vom Richtfunk auf 5G umschaltet und wer die Umschaltung bemerkt
- welcher Verkehr durch den Tunnel geht und welcher direkt ins Internet
- Form und Gliederung der Betriebsdokumentation
Erst schätzen, dann arbeiten
Fällt der Richtfunk aus, bleibt dem Lager nur 5G mit 50 Mbit/s im Upload. Jede Torkamera braucht 8 Mbit/s. Wie viele der 16 Kameras kann das Lager durch den Tunnel noch ins Hub schicken? Schreib eine Zahl auf und einen Satz, weshalb.
Die Auflösung steht bei den Lösungen dieses Teils. Dort wird auf deine Schätzung zurückverwiesen.
Das steuert ihr in Sprint 6 · Brückenstufe 4
Wie in Stufe 3, dazu formuliert ihr eine AB selbst und vereinbart sie im Planning mit der IT-Leitung.
Der Kurs gibt vor: die Story. Alles Weitere sind Inputs, die ihr euch holt, wenn eure Storycard danach fragt.
Ein Teil, ein Sprint: Das ganze Team arbeitet an dieser Storycard und verteilt die Aufgaben selbst. Vor dem Review erklärt ihr euch gegenseitig, was ihr herausgefunden habt, denn im Review wird ausgelost, wer erklärt.
Rollen im Team: Die Rollen gelten für das ganze Stammteam. Wer eine Aufgabe nicht selbst bearbeitet, schaut aus seiner Rolle im Zwischenreview und vor dem Review darauf.
Aus eurer letzten Retrospektive: Lest im Planning zuerst euren Satz „Das ändern wir“ von der Rückseite der letzten Storycard vor. Er gilt in diesem Sprint als eure erste Teamregel.
In der Mitte des Sprints: Zwischenreview. Ihr zeigt eurem Partnerteam und der IT-Leitung HLG euren Stand am Board und holt euch Rückmeldung, solange ihr noch umsteuern könnt.
Ein möglicher Weg zu eurer Storycard
Ihr schreibt die Schritte eures Backlogs selbst und formuliert dazu eine eigene AB. Der Vorschlag ist nur zum Vergleich da.
Vorschlag aufklappen, wenn ihr ihn braucht
Planning
Input
AB 1
AB 1
AB 2
AB 3
AB 4
AB 5 und 6
Der Weg im Einzelnen
- Auftrag klären
Lest die Lage, seht euch die Szene an und schreibt auf, was ihr über Station und Lager noch nicht wisst. (Planning) - Fachgrundlage lesen
Tunnel, Kapselung, Protokollfamilien, Overhead und MTU: das Gerüst für alles Weitere. (Input, nur so weit ihr ihn braucht) - Protokoll wählen
Vergleicht die Protokolle nach Sicherheit, Aufwand, Durchsatz und Durchkommen durch Carrier-NAT (LA 12).
zahlt ein auf AB 1 - Topologie festlegen
Stern oder vermascht, mit Begründung für HLG (LA 12).
zahlt ein auf AB 1 - Overhead rechnen
Nutzlast je Paket und Wirkung auf den Kamera-Upload, auf beiden Wegen des Lagers (LA 12).
zahlt ein auf AB 2 - VPN einrichten
Zwei verschiedene Systeme, drei Netze, Routing geprüft (LA 13).
zahlt ein auf AB 3 - Ausfall üben
Richtfunk ziehen, Umschaltung messen, Überwachung prüfen (LA 13).
zahlt ein auf AB 4 - Dokumentieren und übergeben
Betriebsdokumentation schreiben, Übergabegespräch M4 vorbereiten.
zahlt ein auf AB 5 und 6
Meilenstein
M4 „Verbunden“ schließt die Pflichtteile ab. Abgenommen wird von der IT-Leitung HLG und vom Betrieb Querwind gemeinsam, als Übergabegespräch ohne Präsentation: Ihr zeigt das laufende VPN am Gerät, der Betrieb zieht einen Ausfall und arbeitet mit eurer Dokumentation, die IT-Leitung fragt nach den Entscheidungen. Mitbringen: Schlüssel- und Zertifikatskonzept aus Teil 5, Protokoll- und Topologieentscheidung, Betriebsdokumentation.
Fertig seid ihr, wenn … (AB 1 bis 7)
Das Arbeitspaket gilt als fertig, wenn IT-Leitung HLG und Betrieb Querwind im Übergabegespräch alle Punkte abnehmen (Meilenstein M4):
- Protokoll und Topologie sind für jede Strecke entschieden und nach Sicherheit, Aufwand, Durchsatz und Carrier-NAT begründet.
- Die Overhead-Rechnung ist nachvollziehbar: Nutzlast je Paket im Tunnel und Wirkung auf den Kamera-Upload auf beiden Wegen des Lagers.
- Das VPN läuft zwischen Hub, Station und Lager mit Geräten aus mindestens zwei verschiedenen Systemen; aus jedem der drei Netze ist jedes andere erreichbar, nachgewiesen mit Testprotokoll.
- Ein Ausfall des Richtfunks ist im Test gezogen: Die Überwachung hat ihn erkannt, das Lager ist auf 5G umgeschaltet, die Umschaltzeit ist gemessen.
- Die Betriebsdokumentation nennt Endpunkte, Routing, Überwachung und den Störungsablauf; private Schlüssel stehen nicht darin.
- Eine Person aus dem Betrieb, die nicht beim Aufbau war, behebt mit der Dokumentation einen Ausfall ohne Rückfrage.
- Eure eigene AB: Formuliert sie im Planning und lasst sie von der IT-Leitung bestätigen.
Die Haken gelten für den ganzen Teil: Ihr seht den Stand in der Leiste oben auf jeder Seite und auf der Seite mit den Rechenwegen. Gespeichert wird im Browser dieses Geräts.
Euer Board · AB 1 bis 7
Jede Akzeptanzbedingung eurer Storycard ist hier eine Karte. Schiebt sie mit den Pfeilen weiter: offen, in Arbeit, Review, fertig. Höchstens drei Karten gleichzeitig in „In Arbeit“: lieber eine Karte fertig machen als viele anfangen. „Fertig“ setzt den Haken in der AB-Liste, so seht ihr den Stand auch oben in der Leiste jeder Seite. Gespeichert wird im Browser dieses Geräts, am besten öffnet ihr das Board am Teamrechner.
Das Board lädt. Ohne JavaScript nutzt ihr die Rückseite der Storycard.
Das brauchst du dafür
- Leitungsentscheidung aus Teil 1, Adress- und Namenskonzept aus Teil 2, Filtertabelle aus Teil 4, Schlüssel- und Zertifikatskonzept aus Teil 5
- Packet Tracer für die Standortkopplung im Modell
- je Team zwei virtuelle Maschinen mit Linux und einen Raspberry Pi als Gateway des Lagers
- einen zweiten Netzzugang für den Ausweichweg (im Labor ein zweiter Anschluss oder ein zweites virtuelles Netz)
- Wireshark für den Mitschnitt
Rollen im Team für diesen Teil
Projektleitung (Zeit, Übergabegespräch), Sicherheit (Protokoll, Schlüssel, Filter), Dienste und Netz (Routing, Umschaltung), Dokumentation und Betrieb (Betriebsdoku, Testprotokoll, spielt beim Probelauf die Bereitschaft). Die Rolle Dokumentation und Betrieb darf beim Aufbau nicht selbst tippen: Sie schreibt mit und prüft am Ende, ob sie mit ihrer eigenen Doku zurechtkommt. Bei vier Personen übernimmt die Projektleitung die Sicherheit mit.
Vertiefen auf der NetAcad
Im Kurs CCNA 3 (Enterprise Networking, Security, and Automation) behandelt das Modul zu VPN- und IPsec-Konzepten Site-to-Site-VPN, Fernzugang, IPsec mit seinen Bausteinen und den Schlüsseltausch. Es passt genau zu LA 12. Das Kontrollquiz zum Modul steht auf eltutor.de. Die Modulnummer am aktuellen Kursstand trägt deine Lehrkraft nach.