

Sprint 5⏱ 20 hbereitet Meilenstein M4 vor
Die Sendungsverfolgung ist von außen erreichbar, und genau das macht sie angreifbar. In Teil 5 sorgt ihr dafür, dass Kunden der Seite trauen können, dass niemand unterwegs mitliest und dass sich Mitarbeitende so anmelden, dass ein gestohlenes Passwort allein nicht reicht.
Sprint 5Brückenstufe 4
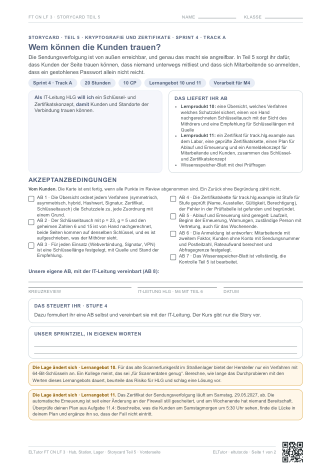
Eure Story: Als IT-Leitung HLG will ich ein Schlüssel- und Zertifikatskonzept, damit Kunden und Standorte der Verbindung trauen können.
Hier startet euer Sprint 5. Storycard drucken, im Planning die Aufgaben im Team verteilen und AB 1 bis 8 fest.
Ihr startet mit dem Auftrag. Du schätzt, wie lange ein Angreifer zum Durchprobieren eines Schlüssels braucht, und planst mit deinem Team den Weg zum Schlüssel- und Zertifikatskonzept.
0 von 8 AB abgehakt AB-Liste öffnen
Agil arbeiten · Sprint 5
Eure Storycard für Teil 5
Druckt sie doppelseitig aus, bevor ihr loslegt. Im Planning schreibt ihr euer Sprintziel in eigenen Worten auf und ergänzt eigene Kriterien. Eine AB formuliert ihr selbst. Am Ende prüft euer Partnerteam gegen die Akzeptanzbedingungen AB 1 bis 8, danach haltet ihr eure Retrospektive.
1 Planning2 Arbeiten mit Daily3 Review4 Retrospektive
Storycard Teil 5 herunterladen PDF · 2 Seiten · 367 KB
Im Projekt: Wem können die Kunden trauen?
Deine Lernangebote in Teil 5
Lernangebot 10 · Verschlüsseln und Schlüssel tauschenLernangebot 11 · Zertifikate und Authentifizierung
Die Karte kennst du von „Bevor du loslegst“. Sie zeigt, was du in diesem Teil lernst.
Karte „Adressen und Routing kompakt“: Was du aus dem Netzaufbau brauchst, auf einer Seite: Adressen, Subnetze, Routing, die drei Standorte. Die Karte steht im Wissensspeicher.
Der wichtigste Satz auf dieser Seite: Verschlüsseln ist leicht. Die eigentliche Kunst ist, den Schlüssel sicher zu tauschen und zu wissen, wessen Schlüssel man da eigentlich bekommt.
Check-in: Wo ist dir das schon begegnet?
Klick bei jedem Punkt an, wo er dir schon begegnet ist: im Betrieb, privat, in einem früheren Lernfeld oder noch nie. Das ist keine Bewertung.
Wozu der Check-in?
Fast jeder hat das Schloss in der Adresszeile des Browsers schon gesehen, eine Warnung „Verbindung nicht sicher“ weggeklickt oder einen Code aus einer App abgetippt. Ob du weißt, was dahinter passiert, ist eine andere Frage. Ordne ehrlich ein, wo dir die Punkte begegnet sind. Wer Kryptografie aus einem anderen Lernfeld kennt, übernimmt in Lernangebot 10 die Rolle, die Rechnung zu erklären, statt sie nur zu prüfen.
Darum geht es
Als IT-Leitung HLG will ich, dass Kunden und Mitarbeitende der Verbindung zur Sendungsverfolgung trauen können, damit kein Kunde vor einer Warnung steht, keine Sendungsdaten unterwegs mitgelesen werden und kein gestohlenes Passwort die Statuspflege öffnet. Lieferung: ein Schlüssel- und Zertifikatskonzept für track.hlg.example und das spätere VPN. 10 CP (Vorschlag).
Die Szene: zwei Partner, ein Mithörer
Kunde und Verteiler wollen sich auf einen gemeinsamen Schlüssel einigen. Alles, was sie sich schicken, sieht der Mithörer in der Mitte. Probier aus, ob die beiden trotzdem ein Geheimnis teilen können. Die Lösung bekommst du erst in Lernangebot 10.
Ohne JavaScript siehst du die Szene nicht. Nimm stattdessen drei Farbstifte: Mische eine gemeinsame Farbe mit je einer geheimen und überlege, was ein Zuschauer aus den Mischungen erfährt.
Die Lage bei HLG
Seit Teil 3 ist die Sendungsverfolgung unter track.hlg.example erreichbar, hinter dem Verteiler 172.16.10.10 in der DMZ, mit web1 und web2 dahinter. Die Testfassung läuft noch unverschlüsselt. Ein Kunde aus der Morgenspitze hat der IT-Leitung ein Bildschirmfoto geschickt: In der Adresszeile steht „Nicht sicher“, und er fragt, ob er seine Sendungsnummer dort überhaupt eingeben soll.
Dazu kommt ein Fund aus dem Straßenlager: Am Ladeplatz der Handscanner klebte ein Zettel mit dem Passwort für die Statuspflege. Wer dieses Passwort kennt, kann von jedem Ort der Welt jede Sendung auf „zugestellt“ setzen. Die IT-Leitung will drei Dinge: Kunden sehen eine gesicherte Seite und können ihr trauen, Mitarbeitende melden sich mit mehr als einem Passwort an, und für Schlüssel und Zertifikate gibt es einen Plan, der auch in Teil 6 für das VPN trägt.
Kunden sollen kein Konto anlegen müssen. Sie geben ihre Sendungsnummer und die Postleitzahl des Empfängers ein und sehen den Status dieser einen Sendung, sonst nichts.
Gegebene Werte für Teil 5 · aufklappen, wenn du rechnest
| Größe | Wert | Herkunft |
|---|---|---|
| Name der Sendungsverfolgung | track.hlg.example, Verschlüsselung endet am Verteiler 172.16.10.10 in der DMZ | Anlage, Teil 3 |
| Mitarbeitende mit Zugang zur Statuspflege | 185 (Hub 120, Station 25, Lager 40) | Anlage, Teil 1 |
| gleichzeitig abrufbare Sendungen | 200.000 (30 Tage nach Zustellung gelöscht) | Unterrichtswert |
| Sendungsnummer | 10 Ziffern, also 10¹⁰ mögliche Nummern | Unterrichtswert |
| vergebene Postleitzahlen | rund 8.200 | Unterrichtswert, Größenordnung prüfen |
| Abfragegrenze je Absenderadresse | 100 Abfragen je Minute | Unterrichtswert, vom Team festzulegen |
| Angreifer beim Durchprobieren | 10¹² Schlüssel je Sekunde | Unterrichtswert |
| Laufzeit des Serverzertifikats | 90 Tage, ausgestellt am 28.02.2027, gültig bis Samstag, 29.05.2027 | Unterrichtswert |
| Zahlen für den Schlüsseltausch | p = 23, g = 5, geheime Zahlen 6 (Kunde) und 15 (Verteiler) | Unterrichtswert, viel zu klein für den Betrieb |
Alle Zahlen zu HLG sind Unterrichtswerte. Die Zertifizierungsstellen „Beispiel-Wurzel R1“ und „Beispiel-TLS-Stelle 7“ sind erfunden.
Das entscheidet ihr
- wo die Verschlüsselung endet: am Verteiler, an web1 und web2 oder an beiden
- ob ihr für interne Dienste und das VPN eine eigene Zertifizierungsstelle betreibt oder alles bei einer öffentlichen holt
- welchen zweiten Faktor die Mitarbeitenden bekommen (Code-App, Sicherheitsschlüssel, Ausweis mit Chip)
- wie viel ein Kunde ohne Konto sehen darf und wie streng ihr Abfragen begrenzt
- wer Ablauf und Erneuerung überwacht und wie Warnungen auch am Wochenende ankommen
Erst schätzen, dann arbeiten
Ein Angreifer probiert eine Billion Schlüssel je Sekunde (10¹²). Wie lange braucht er, bis er alle Schlüssel mit 56 Bit durchprobiert hat? Und wie lange bei 128 Bit? Schreib zwei Zeitangaben auf, ohne zu rechnen, nur aus dem Gefühl.
Die Auflösung steht bei den Lösungen dieses Teils. Dort wird auf deine Schätzung zurückverwiesen.
Das steuert ihr in Sprint 5 · Brückenstufe 4
Wie in Stufe 3, dazu formuliert ihr eine AB selbst und vereinbart sie im Planning mit der IT-Leitung.
Der Kurs gibt vor: die Story. Alles Weitere sind Inputs, die ihr euch holt, wenn eure Storycard danach fragt.
Ein Teil, ein Sprint: Das ganze Team arbeitet an dieser Storycard und verteilt die Aufgaben selbst. Vor dem Review erklärt ihr euch gegenseitig, was ihr herausgefunden habt, denn im Review wird ausgelost, wer erklärt.
Rollen im Team: Die Rollen gelten für das ganze Stammteam. Wer eine Aufgabe nicht selbst bearbeitet, schaut aus seiner Rolle im Zwischenreview und vor dem Review darauf.
Aus eurer letzten Retrospektive: Lest im Planning zuerst euren Satz „Das ändern wir“ von der Rückseite der letzten Storycard vor. Er gilt in diesem Sprint als eure erste Teamregel.
In der Mitte des Sprints: Zwischenreview. Ihr zeigt eurem Partnerteam und der IT-Leitung HLG euren Stand am Board und holt euch Rückmeldung, solange ihr noch umsteuern könnt.
Ein möglicher Weg zu eurer Storycard
Ihr schreibt die Schritte eures Backlogs selbst und formuliert dazu eine eigene AB. Der Vorschlag ist nur zum Vergleich da.
Vorschlag aufklappen, wenn ihr ihn braucht
Planning
Input
AB 1
AB 2
AB 3
AB 4
AB 6
AB 5 und 7
Der Weg im Einzelnen
- Auftrag klären
Lest die Lage, seht euch das Bildschirmfoto und den Passwortzettel an und schreibt auf, welches Schutzziel jeweils verletzt ist. (Planning) - Fachgrundlage lesen
Lies die Fachgrundlage zu Schutzzielen, Verfahren, Schlüsseltausch und Zertifikaten. (Input, nur so weit ihr ihn braucht) - Verfahren zuordnen
Erstelle die Übersicht, welches Verfahren welches Schutzziel sichert (Lernangebot 10).
zahlt ein auf AB 1 - Schlüssel tauschen
Rechne den Schlüsseltausch mit p = 23 und g = 5 von Hand nach und spiel den Mithörer.
zahlt ein auf AB 2 - Längen bewerten
Schätze den Rechenaufwand je Schlüssellänge ab und such die aktuelle Empfehlung.
zahlt ein auf AB 3 - Kette prüfen
Prüfe die Zertifikatskette für track.hlg.example und finde den Fehler (Lernangebot 11).
zahlt ein auf AB 4 - Anmeldung entwerfen
Entwerft die Anmeldung für Mitarbeitende und Kunden, mit Rateaufwand.
zahlt ein auf AB 6 - Konzept abgeben
Fasst alles zum Schlüssel- und Zertifikatskonzept zusammen, vergleicht mit den Lösungen und füllt das Kompetenzmodell aus.
zahlt ein auf AB 5 und 7
Meilenstein
Teil 5 endet ohne eigenen Meilenstein. Das Schlüssel- und Zertifikatskonzept ist der erste Baustein von M4 „Verbunden“ am Ende von Sprint 6, nach Teil 6. Im Zwischenreview stimmt ihr das Konzept im Team ab, damit das VPN aus Teil 6 darauf aufsetzt.
Fertig seid ihr, wenn … (AB 1 bis 8)
Das Schlüssel- und Zertifikatskonzept gilt als fertig, wenn euer Partnerteam im Kreuzreview alle Punkte abnimmt:
- Die Übersicht ordnet jedem Verfahren (symmetrisch, asymmetrisch, hybrid, Hashwert, Signatur, Zertifikat, Schlüsseltausch) die Schutzziele zu, jede Zuordnung mit einem Grund.
- Der Schlüsseltausch mit p = 23, g = 5 und den geheimen Zahlen 6 und 15 ist von Hand nachgerechnet, beide Seiten kommen auf denselben Schlüssel, und es ist aufgeschrieben, was der Mithörer sieht.
- Für jeden Einsatz (Webverbindung, Signatur, VPN) ist eine Schlüssellänge festgelegt, mit Quelle und Stand der Empfehlung.
- Die Zertifikatskette für track.hlg.example ist Stufe für Stufe geprüft (Name, Aussteller, Gültigkeit, Berechtigung), der Fehler in der Prüftabelle ist gefunden und begründet.
- Ablauf und Erneuerung sind geregelt: Laufzeit, Beginn der Erneuerung, Warnungen, zuständige Person mit Vertretung, auch für das Wochenende.
- Die Anmeldung ist entworfen: Mitarbeitende mit zweitem Faktor, Kunden ohne Konto mit Sendungsnummer und Postleitzahl, Rateaufwand berechnet und Abfragegrenze festgelegt.
- Das Wissensspeicher-Blatt ist vollständig, die Kontrolle Teil 5 ist bearbeitet.
- Eure eigene AB: Formuliert sie im Planning und lasst sie von der IT-Leitung bestätigen.
Die Haken gelten für den ganzen Teil: Ihr seht den Stand in der Leiste oben auf jeder Seite und auf der Seite mit den Rechenwegen. Gespeichert wird im Browser dieses Geräts.
Euer Board · AB 1 bis 8
Jede Akzeptanzbedingung eurer Storycard ist hier eine Karte. Schiebt sie mit den Pfeilen weiter: offen, in Arbeit, Review, fertig. Höchstens drei Karten gleichzeitig in „In Arbeit“: lieber eine Karte fertig machen als viele anfangen. „Fertig“ setzt den Haken in der AB-Liste, so seht ihr den Stand auch oben in der Leiste jeder Seite. Gespeichert wird im Browser dieses Geräts, am besten öffnet ihr das Board am Teamrechner.
Das Board lädt. Ohne JavaScript nutzt ihr die Rückseite der Storycard.
Das brauchst du dafür
- euer Dienstekonzept und die DMZ aus Teil 3 und Teil 4 (Verteiler, web1, web2)
- Taschenrechner oder Tabellenkalkulation für die Rechnungen mit Rest
- eine virtuelle Maschine mit Linux für den Laborvorschlag in Lernangebot 11
- Zugang zu einer aktuellen Empfehlung für Schlüssellängen (Lernangebot 10, Aufgabe 10.6)
- die Karte „Adressen und Routing kompakt“ im Wissensspeicher
Rollen im Team für diesen Teil
Projektleitung (Zeit, Weg, Abgabe), Sicherheit (führt die Rechnungen und die Kettenprüfung), Dienste (baut im Labor Schlüssel, Antrag und Zertifikat), Dokumentation und Betrieb (Ablaufplan, Zuständigkeiten). Die Rolle WAN und Verträge übernimmt in diesem Teil die Recherche zur Empfehlung für Schlüssellängen. Die Projektleitung wechselt mit Sprint 5.