

Sprint 2⏱ 22 hM2 nach Teil 3, am Ende von Sprint 3
Die Leitungen sind gewählt. Jetzt soll ein Kunde um 5:30 Uhr track.hlg.example eintippen und im Hub ankommen, während 120 Büroplätze, 60 Scanner und zwei Außenstandorte gleichzeitig ins Internet wollen. Mit 16 öffentlichen Adressen im Hub, einer wechselnden in der Station und einer im Lager.
Sprint 2Brückenstufe 2
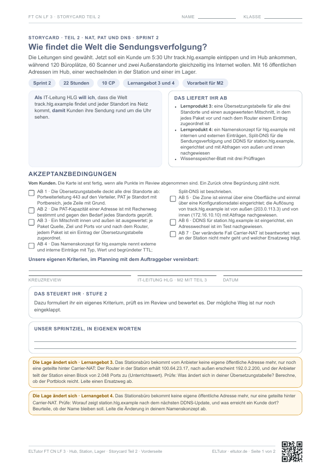
Eure Story: Als IT-Leitung HLG will ich, dass die Welt track.hlg.example findet und jeder Standort ins Netz kommt, damit Kunden ihre Sendung rund um die Uhr sehen.
Hier startet euer Sprint 2. Storycard drucken, im Planning die Aufgaben im Team verteilen und AB 1 bis 7 fest.
Ihr lest die Lage, schätzt, wie viele Verbindungen eine einzige öffentliche Adresse trägt, und plant den Weg durch Teil 2.
0 von 7 AB abgehakt AB-Liste öffnen
Agil arbeiten · Sprint 2
Eure Storycard für Teil 2
Druckt sie doppelseitig aus, bevor ihr loslegt. Im Planning schreibt ihr euer Sprintziel in eigenen Worten auf und ergänzt eigene Kriterien. Am Ende prüft euer Partnerteam gegen die Akzeptanzbedingungen AB 1 bis 7, danach haltet ihr eure Retrospektive.
1 Planning2 Arbeiten mit Daily3 Review4 Retrospektive
Storycard Teil 2 herunterladen PDF · 2 Seiten · 374 KB
Im Projekt: Wie findet die Welt die Sendungsverfolgung?
Deine Lernangebote in Teil 2
Lernangebot 3 · Adressen übersetzenLernangebot 4 · Namen auflösen
Die Karte kennst du von „Bevor du loslegst“. Sie zeigt, was du in diesem Teil lernst.
Karte „Adressen und Routing kompakt“: Was du aus dem Netzaufbau brauchst, auf einer Seite: Adressen, Subnetze, Routing, die drei Standorte. Die Karte steht im Wissensspeicher.
Der wichtigste Satz auf dieser Seite: Eine Adresse nach innen, eine nach außen, ein Name für alle: Die Firewall übersetzt Adressen und Ports, das DNS übersetzt Namen in Adressen.
Check-in: Wo ist dir das schon begegnet?
Klick bei jedem Punkt an, wo er dir schon begegnet ist: im Betrieb, privat, in einem früheren Lernfeld oder noch nie. Das ist keine Bewertung.
Wozu der Check-in?
Private Adressen kennst du vom Router zu Hause, Portweiterleitungen vielleicht von einer Spielkonsole, einer Kamera oder einem NAS, und eine Adresse im Browser tippst du täglich ein. Neu ist, dass du die Übersetzung für einen Betrieb mit drei Standorten planst, Paket für Paket nachweist und die Namen so einrichtest, dass sie von außen und von innen das Richtige liefern. Ordne ehrlich ein, wo dir das schon begegnet ist.
Darum geht es
Als IT-Leitung HLG will ich, dass die Sendungsverfolgung unter einem Namen von überall erreichbar ist und alle drei Standorte ins Internet kommen, damit Kunden rund um die Uhr ihren Status sehen und niemand bei uns eine Adresse auswendig kennen muss.
Die Szene: ein Paket auf Reisen
Ein Kunde ruft die Sendungsverfolgung auf. Verfolge sein Paket vom Browser bis ins Hub und zurück. Die Adressfelder sind noch verdeckt: Schreib auf, was deiner Meinung nach an jeder Station drinsteht, bevor du in Lernangebot 3 die volle Fassung siehst.
Die Szene lädt. Ohne JavaScript zeichnest du die Stationen Kunde, Resolver, Firewall, Verteiler auf und trägst Quelle und Ziel selbst ein.
Die Lage nach Meilenstein M1
Die IT-Leitung hat eure Vertragsempfehlung abgenommen. Das Hub bekommt Glasfaser mit dem Netz 203.0.113.0/28: 203.0.113.1 ist das Gateway des Anbieters, 203.0.113.2 die Firewall außen, 203.0.113.3 bis 203.0.113.14 stehen für Dienste bereit. Dazu kommt 5G als Ausweichweg mit 192.0.2.40. Hinter der Firewall liegt die DMZ 172.16.10.0/24 mit dem Verteiler 172.16.10.10, zwei Webservern, dem Mail-Relay, der Telefonie-Grenze und dem Proxy. Innen arbeitet das Hub mit 10.10.0.0/16.
Das Stationsbüro (10.20.0.0/16) hängt an Kupfer und bekommt vom Anbieter eine dynamische Adresse, die sich bei jeder Zwangstrennung ändert. Das Straßenlager (10.30.0.0/16) hat Richtfunk zum Hub mit 198.51.100.20 und als Reserve 5G hinter Carrier-NAT. Bisher steht die Sendungsverfolgung als Tabelle im Mailanhang, und wer in der Station auf die Kamera im Lager schauen will, ruft an.
Die IT-Leitung will drei Dinge: Kunden erreichen die Sendungsverfolgung unter track.hlg.example, auch in der Morgenspitze zwischen 5 und 6 Uhr. Alle drei Standorte kommen ins Internet, ohne dass es eng wird. Und das Stationsbüro ist unter einem festen Namen erreichbar, obwohl seine Adresse wechselt. Ein Satz aus dem Gespräch: „Ich will keine Adressen in Zetteln an Monitoren sehen.“
Gegebene Werte: Adressen und Bedarf · aufklappen, wenn du sie brauchst
Gegebene Werte: Adressen und Bedarf
- Hub öffentlich
- 203.0.113.0/28: .1 Gateway Anbieter, .2 Firewall außen, .3 bis .14 Dienste; 5G 192.0.2.40
- Hub intern
- 10.10.0.0/16: Büro .10, Scanner .20, Telefonie .30, Server .40, Kameraaufzeichnung .50 (je /24)
- DMZ
- 172.16.10.0/24: Verteiler .10, web1 .11, web2 .12, Mail-Relay .20, Telefonie-Grenze .30, Proxy .40
- IPv6 Hub (Unterrichtswert)
- 2001:db8:5a1::/48, DMZ 2001:db8:5a1:10::/64
- Stationsbüro
- 10.20.0.0/16, eine dynamische Adresse, Beispiel 198.51.100.77, Name station.hlg.example
- Straßenlager
- 10.30.0.0/16, Richtfunk 198.51.100.20, 5G hinter Carrier-NAT, 16 Torkameras
- Gleichzeitige Verbindungen (Unterrichtswert)
- 60 je Büroplatz, 4 je Handscanner, Reserve 1,5
- Plätze
- Hub 120 Büroplätze und 60 Scanner, Station 25 Plätze, Lager 40 Plätze und 20 Scanner
- Namen
- hlg.example: www, track, mail, vpn, station; intern.hlg.example nur innen
Alle Adressen stammen aus Bereichen, die für Dokumentation reserviert sind (RFC 5737, RFC 3849, RFC 2606). Damit spricht im Labor niemand aus Versehen ein fremdes Netz an.
Das entscheidet ihr
- welche öffentliche Adresse des Hub welchen Dienst trägt und ob ein Dienst eine eigene Adresse bekommt
- ob die Außenstandorte heute eigene Ausgänge nutzen und wie groß ihr Portblock am Hub für später ist
- wer die öffentliche Zone betreibt: HLG selbst oder ein DNS-Anbieter
- wie intern aufgelöst wird: Split-DNS für track.hlg.example, Unterzone intern.hlg.example oder beides
- ob die Sendungsverfolgung zusätzlich über IPv6 ohne Übersetzung erreichbar ist
- die TTL je Eintrag
Erst schätzen, dann arbeiten
Das Hub schickt den ganzen Verkehr aus 10.10.0.0/16 über eine einzige öffentliche Adresse ins Internet. Wie viele Verbindungen können darüber gleichzeitig offen sein, bevor die nächste abgewiesen wird? Und reicht das für das Hub in der Morgenspitze?
Die Auflösung steht bei den Lösungen dieses Teils. Dort wird auf deine Schätzung zurückverwiesen.
Das steuert ihr in Sprint 2 · Brückenstufe 2
Wie in Stufe 1, dazu formuliert ihr im Planning ein eigenes Kriterium, prüft es im Review und bewertet es in der Retrospektive. Der mögliche Weg ist eingeklappt.
Der Kurs gibt vor: Story und AB. Alles Weitere sind Inputs, die ihr euch holt, wenn eure Storycard danach fragt.
Ein Teil, ein Sprint: Das ganze Team arbeitet an dieser Storycard und verteilt die Aufgaben selbst. Vor dem Review erklärt ihr euch gegenseitig, was ihr herausgefunden habt, denn im Review wird ausgelost, wer erklärt.
Rollen im Team: Die Rollen gelten für das ganze Stammteam. Wer eine Aufgabe nicht selbst bearbeitet, schaut aus seiner Rolle im Zwischenreview und vor dem Review darauf.
Aus eurer letzten Retrospektive: Lest im Planning zuerst euren Satz „Das ändern wir“ von der Rückseite der letzten Storycard vor. Er gilt in diesem Sprint als eure erste Teamregel.
In der Mitte des Sprints: Zwischenreview. Ihr zeigt eurem Partnerteam und der IT-Leitung HLG euren Stand am Board und holt euch Rückmeldung, solange ihr noch umsteuern könnt.
Ein möglicher Weg zu eurer Storycard
Ein Vorschlag für euer Backlog, kein Pflichtweg. Ab diesem Sprint ist er eingeklappt: Aufteilung, Reihenfolge, Sprintziel und ein eigenes Kriterium legt ihr im Planning fest.
Vorschlag aufklappen, wenn ihr ihn braucht
Planning
Input
Input
AB 1 bis 3
AB 4 bis 6
AB 3, 5 und 6
AB 7
Review
Der Weg im Einzelnen
- Auftrag klären
Lest die Lage und die Story. Schreibt auf, welche Adressen von außen erreichbar sein müssen und welche nie. (Planning) - Szene ansehen
Verfolgt das Paket in der lösungsfreien Szene und tragt eure Vermutung für jedes Adressfeld ein. (Input, nur so weit ihr ihn braucht) - Fachgrundlage lesen
Private und öffentliche Adressen, Übersetzung, Namensauflösung, Zonen, dynamische Einträge. (Input, nur so weit ihr ihn braucht) - Übersetzen
Lernangebot 3: Mitschnitte auswerten, PAT-Kapazität rechnen, Übersetzungstabelle entwerfen, im Labor einrichten.
zahlt ein auf AB 1 bis 3 - Namen auflösen
Lernangebot 4: Zone lesen und schreiben, TTL rechnen, Split-DNS und DDNS einrichten.
zahlt ein auf AB 4 bis 6 - Nachweisen
Auflösung von außen und innen mit Abfragen und Mitschnitt belegen.
zahlt ein auf AB 3, 5 und 6 - Fall prüfen
Station hinter Carrier-NAT: Was bleibt von eurem Konzept?
zahlt ein auf AB 7 - Sichern
Lösungen vergleichen, Wissensspeicher-Blatt, Kreuzreview, Kompetenzmodell, Kontrolle. (Review gegen alle AB)
Meilenstein
Teil 2 endet ohne eigenen Meilenstein. Übersetzungstabelle, Namenskonzept und Mitschnitte gehen in Meilenstein M2 „Erreichbar“ am Ende von Sprint 3 ein, nach Teil 3, den euer Partnerteam im Kreuzreview abnimmt. Das Zwischenreview in der Sprintmitte ist die Generalprobe dafür.
Fertig seid ihr, wenn … (AB 1 bis 7)
Teil 2 ist fertig, wenn euer Partnerteam im Kreuzreview alle Punkte abnimmt:
- Die Übersetzungstabelle deckt alle drei Standorte ab: Portweiterleitung 443 auf den Verteiler, PAT je Standort mit Portbereich, jede Zeile mit Grund.
- Die PAT-Kapazität einer Adresse ist mit Rechenweg bestimmt und gegen den Bedarf jedes Standorts geprüft.
- Ein Mitschnitt innen und außen ist ausgewertet: je Paket Quelle, Ziel und Ports vor und nach dem Router, jedem Paket ist ein Eintrag der Übersetzungstabelle zugeordnet.
- Das Namenskonzept für hlg.example nennt externe und interne Einträge mit Typ, Wert und begründeter TTL; Split-DNS ist beschrieben.
- Die Zone ist einmal über eine Oberfläche und einmal über eine Konfigurationsdatei eingerichtet; die Auflösung von track.hlg.example ist von außen (203.0.113.3) und von innen (172.16.10.10) mit Abfrage nachgewiesen.
- DDNS für station.hlg.example ist eingerichtet, ein Adresswechsel ist im Test nachgewiesen.
- Der veränderte Fall Carrier-NAT ist beantwortet: was an der Station nicht mehr geht und welcher Ersatzweg trägt.
Die Haken gelten für den ganzen Teil: Ihr seht den Stand in der Leiste oben auf jeder Seite und auf der Seite mit den Rechenwegen. Gespeichert wird im Browser dieses Geräts.
Euer Board · AB 1 bis 7
Jede Akzeptanzbedingung eurer Storycard ist hier eine Karte. Schiebt sie mit den Pfeilen weiter: offen, in Arbeit, Review, fertig. Höchstens drei Karten gleichzeitig in „In Arbeit“: lieber eine Karte fertig machen als viele anfangen. „Fertig“ setzt den Haken in der AB-Liste, so seht ihr den Stand auch oben in der Leiste jeder Seite. Gespeichert wird im Browser dieses Geräts, am besten öffnet ihr das Board am Teamrechner.
Das Board lädt. Ohne JavaScript nutzt ihr die Rückseite der Storycard.
Das brauchst du dafür
- eure Vertragsempfehlung aus Teil 1 (welche Leitung an welchem Standort)
- Packet Tracer und eine Linux-VM oder Docker für das DNS-Labor
- Wireshark für die Mitschnitte
- die Karte „Adressen und Routing kompakt“ im Wissensspeicher
- die gegebenen Werte oben
Rollen im Team für diesen Teil
Projektleitung (wechselt jetzt, Zeit und Weg), Dienste (Übersetzungstabelle und Zone), Sicherheit (prüft jede Weiterleitung: Muss das von außen erreichbar sein?), Dokumentation und Betrieb (Mitschnitte und Nachweise). Bei vier Personen übernimmt die Projektleitung die Dokumentation mit.
Vertiefen auf der NetAcad: Im Kurs CCNA 3 (Enterprise Networking, Security, and Automation) behandelt das Kapitel zu NAT für IPv4 statisches NAT, dynamisches NAT und PAT mit Übungen in Packet Tracer. Dort heißen die vier Adressen „inside local, inside global, outside local, outside global“; in diesem Kurs sagen wir innen und außen, vor und nach dem Router. Der NetAcad-Auszug ist Pflicht und zählt mit seinem Kontrollquiz zu den 30 CP für NetAcad.