

Kursmaterial · Storycard
Die Storycard zu Teil 5. Zwei Seiten: vorne Story, Akzeptanzbedingungen und Sprintziel, hinten Anschluss, Kompetenzmodell und Retrospektive. Druckt sie doppelseitig aus.
Storycard Teil 5 herunterladen2 Seiten · doppelseitig drucken
Euer Board · AB 1 bis 9
Jede Akzeptanzbedingung eurer Storycard ist hier eine Karte. Schiebt sie mit den Pfeilen weiter: offen, in Arbeit, Review, fertig. Höchstens drei Karten gleichzeitig in „In Arbeit“: lieber eine Karte fertig machen als viele anfangen. „Fertig“ setzt den Haken in der AB-Liste, so seht ihr den Stand auch oben in der Leiste jeder Seite. Gespeichert wird im Browser dieses Geräts, am besten öffnet ihr das Board am Teamrechner.
Das Board lädt. Ohne JavaScript nutzt ihr die Rückseite der Storycard.
Sprint 5⏱ 30 hMeilenstein M320 CP
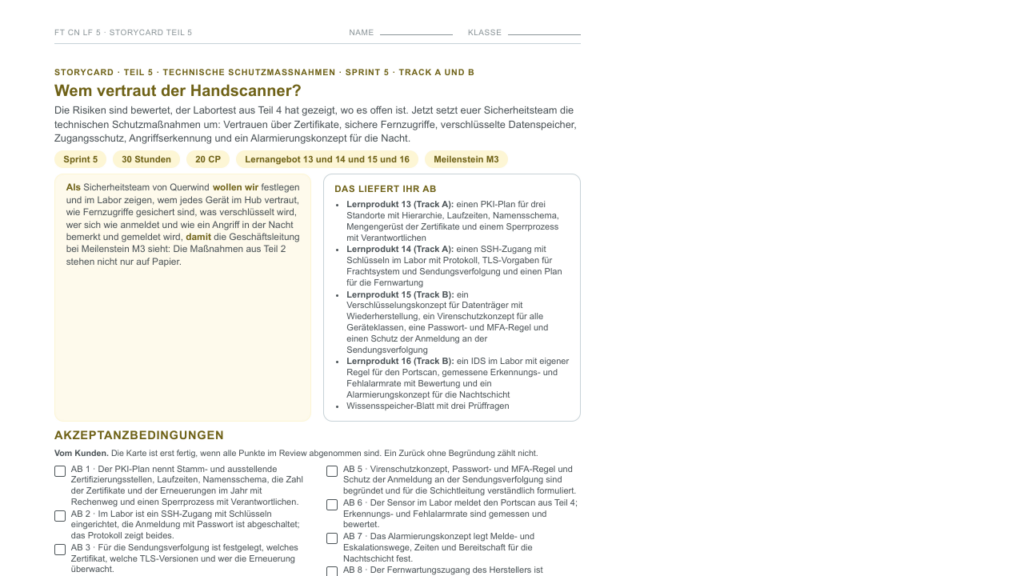
Die Risiken sind bewertet, der Labortest aus Teil 4 hat gezeigt, wo es offen ist. Jetzt setzt euer Sicherheitsteam die technischen Schutzmaßnahmen um: Vertrauen über Zertifikate, sichere Fernzugriffe, verschlüsselte Datenspeicher, Zugangsschutz, Angriffserkennung und ein Alarmierungskonzept für die Nacht.
Sprint 5Brückenstufe 4
Eure Story: Ihr setzt PKI, sicheren Fernzugriff, Verschlüsselung und Angriffserkennung um, damit die Befunde aus Teil 2 und 4 nicht nur auf Papier stehen.
Hier startet euer Sprint. Storycard drucken, im Planning die Aufgaben im Team verteilen (LA 13, LA 14, LA 15, LA 16) und AB 1 bis 9 festhalten.
Ihr lest die Lage und die Mail der IT-Leitung, schätzt, wie viele Zertifikate der Hub braucht, und plant euren Weg durch Teil 5 bis Meilenstein M3.
0 von 9 AB abgehakt AB-Liste öffnen
Agil arbeiten · Sprint 5
Eure Storycard für Teil 5 steuert diesen Sprint
Druckt sie doppelseitig aus, bevor ihr loslegt. Die Akzeptanzbedingungen sind nummeriert (AB 1 bis n), genau so wie unten in „Fertig seid ihr, wenn …“. Die Kursseiten dieses Teils sind Inputs: Ihr holt sie euch, wenn eure Storycard danach fragt.
Das steuert ihr · Brückenstufe 4: Dazu formuliert ihr eine AB selbst und vereinbart sie mit dem Auftraggeber (Lehrkraft). Der Kurs gibt nur die Story vor.
1 Planning2 Arbeiten mit Daily3 Review4 Retrospektive
Storycard Teil 5 herunterladen PDF · 2 Seiten · 371 KB
Im Projekt: Wem vertraut der Handscanner?
Deine Lernangebote in Teil 5
Fachgrundlage · Kryptografie, PKI und ZugangsschutzLernangebot 13 · PKI und ZertifikateLernangebot 14 · Sicherer Fernzugriff und TLSLernangebot 15 · Verschlüsselung, Virenschutz und ZugangssicherungLernangebot 16 · Angriffserkennung und Alarmierung
Die Karte kennst du von „Bevor du loslegst“. Sie zeigt, was du in diesem Teil lernst.
Der wichtigste Satz auf dieser Seite: Verschlüsselung ohne geprüfte Identität schützt nur davor, dass Fremde mitlesen, nicht davor, dass man mit dem Falschen spricht. Wem ein Gerät vertraut, entscheidet ihr, nicht der Zufall.
Check-in: Wo ist dir das schon begegnet?
Klick bei jedem Punkt an, wo er dir schon begegnet ist: im Betrieb, privat oder in einem früheren Lernfeld. Das ist keine Bewertung.
Wozu der Check-in?
Viele von euch haben im Betrieb schon ein WLAN-Passwort gesetzt, einen Virenscanner installiert oder sich per SSH an einem Server angemeldet. Eine PKI geplant oder ein Alarmierungskonzept geschrieben haben die wenigsten. Ordne ehrlich ein, wo dir die Punkte begegnet sind. Daran siehst du, wo du in Teil 5 schnell bist und wo du dir Zeit nimmst.
Darum geht es
Als Sicherheitsteam von Querwind wollen wir festlegen und im Labor zeigen, wem jedes Gerät im Hub vertraut, wie Fernzugriffe gesichert sind, was verschlüsselt wird, wer sich wie anmeldet und wie ein Angriff in der Nacht bemerkt und gemeldet wird, damit die Geschäftsleitung bei Meilenstein M3 sieht: Die Maßnahmen aus Teil 2 stehen nicht nur auf Papier.
Die Lage nach dem Labortest
Der Penetrationstest im Labornetz aus Teil 4 hat drei Dinge gezeigt. Erstens: Die Handscanner sprechen mit dem Frachtsystem zwar verschlüsselt, prüfen aber kein Zertifikat. Ein Laptop, der sich im WLAN als Frachtsystem ausgibt, bekommt jeden Scan. Zweitens: Die Server werden per Fernzugriff mit Passwort verwaltet, das Passwort steht in einer Tabelle auf dem Dateiserver. Drittens: Den Portscan aus dem Labor hat niemand bemerkt.
Dazu kommen Befunde aus Teil 2: Die Datenträger der Laptops und Handscanner sind unverschlüsselt, Virenschutz läuft auf den PCs, aber nicht auf den Röntgenarbeitsplätzen, und die Sendungsverfolgung im Web lässt beliebig viele Anmeldeversuche zu.
Die IT-Leitung von HLG hat euch beauftragt, die technischen Maßnahmen aus dem Maßnahmenplan umzusetzen, so weit es im Labor geht, und für den Rest einen Plan zu liefern, den sie freigeben kann. Am Ende von Sprint 5 steht Meilenstein M3: Maßnahmen umgesetzt.
Die Mail der IT-Leitung
Betreff: Maßnahmen Teil 2, jetzt umsetzen
Hallo zusammen, danke für den Labortest. Dass ein fremder Laptop die Scans bekommt, hat hier niemand gern gelesen. Bitte bis Ende des Sprints: eine eigene PKI für alle drei Standorte (die Stammzertifizierungsstelle kommt bei uns in den Tresor, nicht ins Netz), Schlüssel statt Passwörter für die Serverwartung, verschlüsselte Laptops und Scanner, eine Passwortregel, die die Schichtleitung auch versteht, und eine Lösung für die Anmeldeversuche an der Sendungsverfolgung.
Und bitte: Wenn nachts etwas passiert, will ich nicht erst um sieben Uhr davon erfahren. Die Nachtschicht hat keinen eigenen IT-Menschen, nur die Bereitschaft von Querwind. Eine Sache noch, der Hersteller der Röntgenanlage hat sich gemeldet, siehe unten in der Storycard.
Viele Grüße, IT-Leitung HLG
Pflicht-Storycard Teil 5 · 20 CP · Meilenstein M3
Als Sicherheitsteam von Querwind setzen wir die technischen Schutzmaßnahmen für den Hub um, damit jedes Gerät nur mit dem spricht, dem es vertrauen darf, und ein Angriff in der Nacht bemerkt wird, bevor die Frühschicht beginnt.
| Bereich | Anteil | Woran gemessen |
|---|---|---|
| Produkt | 40 % | Maßnahmenkatalog mit PKI-Plan, Fernzugriff, Verschlüsselung, Zugangsschutz, Erkennung und Alarmierung; Laborprotokolle |
| Prozess | 25 % | Arbeitsplan, Rollen, Kreuzreview, Umgang mit Rückfragen der IT-Leitung |
| Wissen | 35 % | Kontrolle Teil 5 (zehn Fragen) |
Offener Fall der Storycard (Stufe III · Heuristik)
Der Hersteller der Röntgenanlage will künftig ohne Voranmeldung von außen warten, „wie bisher über unseren Fernwartungszugang“. Bisher steht dafür ein Port in der Firewall offen, das Passwort kennt die halbe Serviceabteilung. Entwerft einen Zugang, über den der Hersteller seine vier Röntgenarbeitsplätze erreicht und nichts anderes. Legt fest, wer den Zugang freigibt, wie er sich anmeldet, was aufgezeichnet wird und woran ihr im Labor zeigt, dass er wirklich nichts anderes erreicht. Es gibt mehr als eine tragfähige Lösung; ihr begründet eure.
Das entscheidet ihr
Der Auftrag sagt, was erreicht sein muss. Wie ihr es erreicht, legt euer Team fest und begründet es.
- wie ihr die PKI aufteilt (Laufzeiten, Namensschema, wer Zertifikate beantragt und wer sperrt)
- welche Geräte ihr zuerst umstellt und welche ihr bewusst später nehmt
- welche Verschlüsselung ihr für welchen Datenträger wählt und wo der Wiederherstellungsschlüssel liegt
- wie scharf ihr den Sensor einstellt: lieber ein Fehlalarm zu viel oder ein Angriff übersehen
- wie ihr den Fernwartungszugang des Herstellers baut, solange er nichts anderes erreicht
Erst schätzen, dann arbeiten
Jedes Gerät im Hub, das sich ausweisen soll, braucht ein eigenes Zertifikat, dazu kommen die Zertifikate der Zertifizierungsstellen. Schätze: Wie viele Zertifikate braucht der Hub? Und wie viele davon laufen in einem Jahr ab und müssen erneuert werden?
Die Auflösung steht bei den Rechenwegen und Lösungen dieses Teils.
Das steuert ihr in Sprint 5 · Brückenstufe 4
Wie in Stufe 3, dazu formuliert ihr eine AB selbst und vereinbart sie im Planning mit dem Auftraggeber (Lehrkraft).
Der Kurs gibt vor: die Story. Alles Weitere sind Inputs, die ihr euch holt, wenn eure Storycard danach fragt.
Eure Aufgaben in Sprint 5: Ihr verteilt die Aufgaben der Lernangebote im Team selbst und hängt jede Karte an einen Namen. Den offenen Fall der Storycard entscheidet ihr gemeinsam. Vor dem Review erklärt ihr euch gegenseitig, was ihr erarbeitet habt, denn im Review wird ausgelost, wer erklärt. So arbeitet euer Team
Aus eurer letzten Retrospektive: Lest im Planning zuerst euren Satz „Das ändern wir im nächsten Sprint“ von der Rückseite der letzten Storycard vor. Er gilt in diesem Sprint als eure erste Teamregel.
In der Mitte des Sprints: Zwischenreview. Ihr zeigt eurem Partnerteam und dem Auftraggeber euren Stand am Board und holt euch Rückmeldung, solange ihr noch umsteuern könnt.
Ein möglicher Weg zu eurer Storycard
Ihr schreibt die Schritte eures Backlogs selbst und formuliert dazu eine eigene AB. Der Vorschlag ist nur zum Vergleich da.
Vorschlag aufklappen, wenn ihr ihn braucht
Planning
Input
AB 1
AB 2 und 3
AB 4 und 5
AB 6 und 7
AB 8
Review
Der Weg im Einzelnen
- Auftrag klären
Lest Lage, Mail und Storycard und schreibt auf, welche Befunde aus Teil 2 und 4 ihr in diesem Teil schließt. (Planning) - Fachgrundlage
Lest Kryptografie, PKI und Zugangsschutz so weit, wie ihr sie für den nächsten Schritt braucht. (Input, nur so weit ihr ihn braucht) - PKI planen
Plant die PKI für drei Standorte mit Laufzeiten und Sperrprozess (Lernangebot 13).
zahlt ein auf AB 1 - Fernzugriff und TLS
Richtet SSH mit Schlüsseln im Labor ein und plant das TLS-Zertifikat der Sendungsverfolgung (Lernangebot 14).
zahlt ein auf AB 2 und 3 - Verschlüsseln und schützen
Legt Verschlüsselung, Virenschutz, Passwort- und MFA-Regel und Captcha fest (Lernangebot 15).
zahlt ein auf AB 4 und 5 - Erkennen und alarmieren
Richtet den Sensor im Labor ein und schreibt das Alarmierungskonzept für die Nacht (Lernangebot 16).
zahlt ein auf AB 6 und 7 - Offener Fall
Entwerft den Fernwartungszugang für die Röntgenanlage und zeigt im Labor, dass er nichts anderes erreicht.
zahlt ein auf AB 8 - Abnahme M3
Kreuzreview durch euer Partnerteam, dann nimmt die IT-Leitung den Maßnahmenkatalog ab. (Review gegen alle AB)
Fertig seid ihr, wenn … (AB 1 bis 9)
Fertig seid ihr, wenn euer Partnerteam im Kreuzreview alle Punkte abnimmt und die IT-Leitung den Maßnahmenkatalog abnimmt (Meilenstein M3):
- Der PKI-Plan nennt Stamm- und ausstellende Zertifizierungsstellen, Laufzeiten, Namensschema, die Zahl der Zertifikate und der Erneuerungen im Jahr mit Rechenweg und einen Sperrprozess mit Verantwortlichen.
- Im Labor ist ein SSH-Zugang mit Schlüsseln eingerichtet, die Anmeldung mit Passwort ist abgeschaltet; das Protokoll zeigt beides.
- Für die Sendungsverfolgung ist festgelegt, welches Zertifikat, welche TLS-Versionen und wer die Erneuerung überwacht.
- Für jeden Datenträger der Laptops, Handscanner und Server steht, ob und wie er verschlüsselt wird und wo der Wiederherstellungsschlüssel liegt.
- Virenschutzkonzept, Passwort- und MFA-Regel und Schutz der Anmeldung an der Sendungsverfolgung sind begründet und für die Schichtleitung verständlich formuliert.
- Der Sensor im Labor meldet den Portscan aus Teil 4; Erkennungs- und Fehlalarmrate sind gemessen und bewertet.
- Das Alarmierungskonzept legt Melde- und Eskalationswege, Zeiten und Bereitschaft für die Nachtschicht fest.
- Der Fernwartungszugang des Herstellers ist entworfen, im Labor geprüft und erreicht nachweislich nur die Röntgenarbeitsplätze.
- Eure eigene AB: Formuliert sie im Planning und lasst sie vom Auftraggeber bestätigen.
Die Haken gelten für den ganzen Teil: Ihr seht den Stand in der Leiste oben auf jeder Seite und auf der Seite mit den Rechenwegen. Gespeichert wird im Browser dieses Geräts.
Das brauchst du dafür
- eure Ergebnisse aus Teil 2 (Maßnahmenplan) und Teil 4 (Laborbefunde)
- das Labornetz mit Angreifer-System, Zielsystem und Server je Team; den Raspberry Pi als Sensor
- die Fachgrundlage dieses Teils, vor allem die Tabellen zu Schlüssellängen und Zertifikaten
- die schriftliche Freigabe für Angriffe im Labor aus dem Projektauftrag (§202a bis §202c StGB)
- eure Lehrkraft als IT-Leitung, als Hersteller der Röntgenanlage und als Schichtleitung
Rollen im Team für diesen Teil
Es gelten eure fünf Rollen aus Sprint 0: Teamleitung, Datenschutz und Recht, Technik und Labor, Risiko und Wirtschaft, Dokumentation. Sie wechseln nach jedem Sprint. Die Rolle ist ein Zusatz: Die Aufgaben der Lernangebote verteilt ihr im Team; Lernen, Kontrolle und Wissensspeicher macht jede und jeder selbst.
Gegebene Werte für Teil 5 · aufklappen, wenn du sie brauchst
Gegebene Werte für Teil 5
- Geräte mit Zertifikat
-
Zertifikat Anzahl Laufzeit Aussteller PC 60 1 Jahr ausstellende CA Hub Handscanner 85 1 Jahr ausstellende CA Hub Röntgenarbeitsplatz 4 2 Jahre ausstellende CA Hub Zufahrtsterminal 4 2 Jahre ausstellende CA Hub Server (VM) 14 1 Jahr ausstellende CA Hub Webseite Sendungsverfolgung 1 200 Tage öffentliche CA ausstellende CA je Standort 3 5 Jahre Stamm-CA Stamm-CA 1 10 Jahre sich selbst - Standorte
- Luftfracht-Hub Halle 1, Stationsbüro an einem zweiten Flughafen (480 km), Straßenlager (40 km); je eine ausstellende Zertifizierungsstelle, eine Stammzertifizierungsstelle offline
- Beschäftigte
- 140 im Hub, davon 46 ständig an Rechnern, Scannern oder Zufahrtssystem
- Schichten
- 6 bis 14, 14 bis 22, 22 bis 6 Uhr; nachts kein eigener IT-Mensch, Bereitschaft Querwind
- Fernwartung
- Hersteller der Röntgenanlage, bisher über einen offenen Port mit gemeinsamem Passwort
- Labor
- isoliertes Labornetz, je Team Angreifer-System, Zielsystem, Server; Raspberry Pi als Sensor am Spiegelport des Laborswitches
Alle Werte sind Unterrichtswerte. Die Laufzeit der Webseite folgt der Höchstlaufzeit für öffentliche TLS-Zertifikate, die ab 15.03.2026 gilt.