

Kursmaterial · Storycard
Die Storycard zu Teil 4. Zwei Seiten: vorne Story, Akzeptanzbedingungen und Sprintziel, hinten Anschluss, Kompetenzmodell und Retrospektive. Druckt sie doppelseitig aus.
Storycard Teil 4 herunterladen2 Seiten · doppelseitig drucken
Euer Board · AB 1 bis 6
Jede Akzeptanzbedingung eurer Storycard ist hier eine Karte. Schiebt sie mit den Pfeilen weiter: offen, in Arbeit, Review, fertig. Höchstens drei Karten gleichzeitig in „In Arbeit“: lieber eine Karte fertig machen als viele anfangen. „Fertig“ setzt den Haken in der AB-Liste, so seht ihr den Stand auch oben in der Leiste jeder Seite. Gespeichert wird im Browser dieses Geräts, am besten öffnet ihr das Board am Teamrechner.
Das Board lädt. Ohne JavaScript nutzt ihr die Rückseite der Storycard.
Sprint 4⏱ 30 hMeilenstein M215 CP
Schutzbedarf, Risiken und Sicherung sind geplant. Jetzt schaut euer Sicherheitsteam mit den Augen eines Angreifers auf den Hub: Was wird gerade angegriffen, wie gehen Täter vor, und wo käme jemand heute in die Halle? Ihr lest Warnungen, baut einen Angriffsbaum und testet im eigenen Labornetz.
Sprint 4Brückenstufe 3
Eure Story: Ihr erstellt ein Lagebild, versteht die Angriffe auf den Hub und prüft eure Abwehr im isolierten Labornetz.
Hier startet euer Sprint. Storycard drucken, im Planning die Aufgaben im Team verteilen (LA 10, LA 11, LA 12) und AB 1 bis 6 festhalten.
Ihr lest Lage, Mail und Storycard, schätzt, wie schnell Angreifer eine neue Schwachstelle ausnutzen, und plant euren Weg durch Teil 4 bis Meilenstein M2.
0 von 6 AB abgehakt AB-Liste öffnen
Agil arbeiten · Sprint 4
Eure Storycard für Teil 4 steuert diesen Sprint
Druckt sie doppelseitig aus, bevor ihr loslegt. Die Akzeptanzbedingungen sind nummeriert (AB 1 bis n), genau so wie unten in „Fertig seid ihr, wenn …“. Die Kursseiten dieses Teils sind Inputs: Ihr holt sie euch, wenn eure Storycard danach fragt.
Das steuert ihr · Brückenstufe 3: Dazu entscheidet ihr, welche Inputs ihr euch holt, und schreibt eure Schritte selbst. Der Kurs gibt Story und den Kern der AB vor.
1 Planning2 Arbeiten mit Daily3 Review4 Retrospektive
Storycard Teil 4 herunterladen PDF · 2 Seiten · 371 KB
Im Projekt: Wie käme ein Angreifer in die Halle?
Deine Lernangebote in Teil 4
Fachgrundlage · Angriffsszenarien und SchutzzieleLernangebot 10 · Lagebild aus aktuellen WarnungenLernangebot 11 · Angriffe verstehen und abwehrenLernangebot 12 · Penetrationstest im Labornetz
Die Karte kennst du von „Bevor du loslegst“. Sie zeigt, was du in diesem Teil lernst.
Der wichtigste Satz auf dieser Seite: Ein Angreifer braucht nur ein offenes Tor, die Abwehr muss alle kennen. Deshalb fängt Sicherheit mit dem Wissen an, was gerade angegriffen wird.
Check-in: Wo ist dir das schon begegnet?
Klick bei jedem Punkt an, wo er dir schon begegnet ist: im Betrieb, privat oder in einem früheren Lernfeld. Das ist keine Bewertung.
Wozu der Check-in?
Phishing-Mails kennt jede und jeder, viele haben im Betrieb schon eine Warnung des Herstellers gelesen oder ein Update eingespielt, weil es dringend hieß. Einen Penetrationstest mit Freigabe geplant oder ein Lagebild für eine Geschäftsleitung geschrieben haben die wenigsten. Ordne ehrlich ein, wo dir die Punkte schon begegnet sind.
Darum geht es
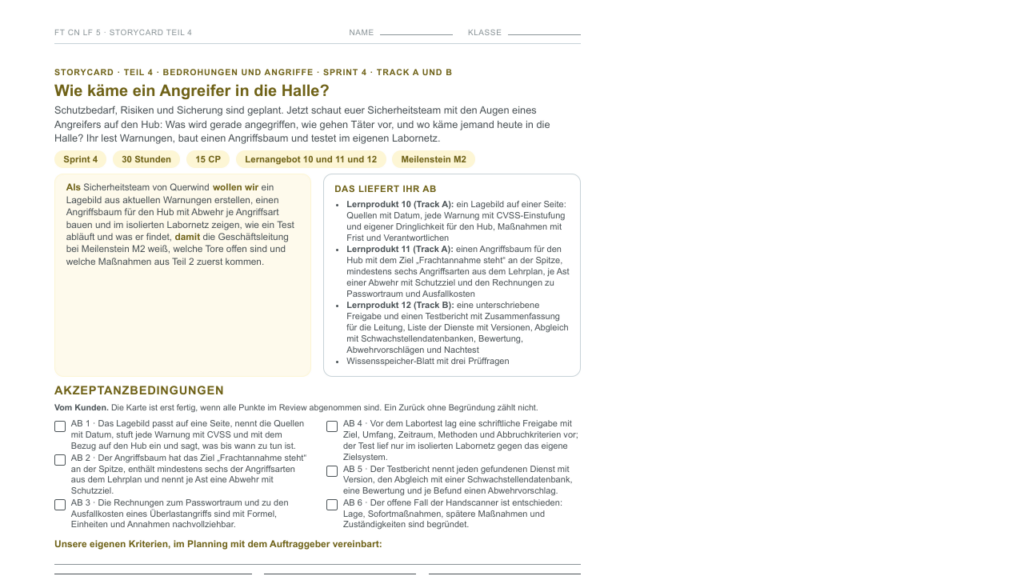
Als Sicherheitsteam von Querwind wollen wir ein Lagebild aus aktuellen Warnungen erstellen, einen Angriffsbaum für den Hub mit Abwehr je Angriffsart bauen und im isolierten Labornetz zeigen, wie ein Test abläuft und was er findet, damit die Geschäftsleitung bei Meilenstein M2 weiß, welche Tore offen sind und welche Maßnahmen aus Teil 2 zuerst kommen.
Die Lage nach dem Angriff nebenan
In der Nachbarhalle stand die Frachtannahme drei Tage. Inzwischen ist bekannt, wie es anfing: eine Mail mit einer angeblichen Zollnachforderung, ein geöffneter Anhang, ein mitgeschriebenes Passwort. Drei Wochen später waren Server und Sicherung verschlüsselt. Bemerkt hat den Angreifer in den drei Wochen niemand.
Die Geschäftsleitung von HLG hat danach eine einfache Frage gestellt: „Wie käme so jemand bei uns hinein?“ Die IT-Leitung konnte sie nicht beantworten. Warnungen der Hersteller landen in einem Sammelpostfach, das niemand regelmäßig liest. Getestet hat den Hub noch nie jemand.
Euer Auftrag in Teil 4: ein Lagebild aus aktuellen Warnungen, ein Angriffsbaum für den Hub mit Abwehr je Angriffsart und ein Test im isolierten Labornetz, mit Bericht und Abwehrvorschlägen. Am Ende steht Meilenstein M2: Lagebild und Labortest, im Review mit dem Wissensspeicher.
Die Mail der Geschäftsleitung
Betreff: Wie sicher sind wir wirklich?
Hallo zusammen, nach dem Fall nebenan fragen mich unsere Kunden aus der Pharmabranche, ob uns das auch passieren kann. Ich will ihnen eine ehrliche Antwort geben, keine Beruhigung. Bitte sagt mir bis Ende des Sprints auf einer Seite, welche Warnungen uns gerade betreffen und was davon dringend ist.
Und: Ich will wissen, ob jemand von außen bei uns hineinkäme. Die IT-Leitung sagt, ein echter Test am laufenden Hub geht nicht ohne Vorbereitung. Dann zeigt mir bitte im Labor, wie so ein Test aussieht, was er findet und was er kostet, damit ich entscheiden kann, ob wir einen beauftragen.
Viele Grüße, Geschäftsleitung HLG
Pflicht-Storycard Teil 4 · 15 CP · Meilenstein M2
Als Sicherheitsteam von Querwind wollen wir wissen, wie ein Angreifer heute in den Hub käme und was ihn dort aufhält, damit die Geschäftsleitung von HLG nicht erst aus der Zeitung von einer Schwachstelle erfährt, die sie selbst betrifft.
| Bereich | Anteil | Woran gemessen |
|---|---|---|
| Produkt | 40 % | Lagebild auf einer Seite, Angriffsbaum für den Hub mit Abwehr, Bericht des Labortests mit Abwehrvorschlägen, Entscheidung im offenen Fall |
| Prozess | 25 % | schriftliche Freigabe vor dem Labortest, Arbeitsplan, Rollen, Kreuzreview, Wissensspeicher gepflegt |
| Wissen | 35 % | Kontrolle Teil 4 (zehn Fragen) |
Offener Fall der Storycard (Stufe III · Heuristik)
Am Donnerstag um 19:40 Uhr, kurz vor der Abendspitze, kommt eine neue Warnung: Die Handscanner im Lager sind betroffen. Die Meldung steht unten. Schätzt die Lage für den Hub ein und begründet, welche Sofortmaßnahmen ihr heute Abend empfehlt, welche bis Montag warten können und wer was entscheidet. Bedenkt, dass ohne Scanner keine Sendung angenommen wird. Es gibt mehr als eine tragfähige Lösung; ihr begründet eure.
Die Warnung zu den Handscannern
- Kennung
- UE-2026-014 (Übungsnummer, echte Meldungen tragen eine CVE-Nummer der Form CVE-JJJJ-NNNNN)
- Betroffen
- Handscanner im Funknetz, Firmware 4.2 bis 4.6
- Beschreibung
- Der Webdienst zur Geräteverwaltung (Port 8443) gibt ohne Anmeldung die WLAN-Konfiguration samt gespeicherter Zugangsdaten heraus. Angreifbar ist er nur aus demselben Netzsegment.
- CVSS 3.1 Vektor
AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N- CVSS 3.1 Basiswert
- 6,5
- Ausnutzung bekannt
- nein, Stand der Meldung
- Update verfügbar
- ja, Firmware 4.7; Umgehung: Verwaltungsdienst abschalten oder nur aus dem Verwaltungsnetz zulassen
Im Hub (Befund): alle 85 Handscanner mit Firmware 4.5, der Verwaltungsdienst auf Port 8443 ist eingeschaltet. Die Scanner hängen in einem eigenen Funknetz mit einem gemeinsamen Schlüssel für alle Geräte (WPA2 mit vorab geteiltem Schlüssel). An Rampe und Annahme ist das Funknetz auch vom Hof aus zu empfangen. Das Update spielt die Ladestation ein: 12 Plätze, ein Durchgang dauert 20 min.
Das entscheidet ihr
Der Auftrag sagt, was erreicht sein muss. Wie ihr es erreicht, legt euer Team fest und begründet es.
- welche Quellen ihr für das Lagebild nehmt und wie oft ihr sie lest
- nach welchen Regeln ihr Warnungen für den Hub einstuft: nur CVSS oder mit eigenem Bezug auf den Betrieb
- welche Äste euer Angriffsbaum hat und welche ihr zuerst schließt
- welche Ziele und Methoden ihr in die Freigabe für den Labortest schreibt und wann ihr abbrecht
- welche Sofortmaßnahmen ihr im offenen Fall der Handscanner empfehlt, solange sie begründet sind
Erst schätzen, dann arbeiten
Ein Hersteller veröffentlicht eine Schwachstelle und das Update dazu. Schätze: Wie viele Tage liegen im Schnitt zwischen dem Bekanntwerden einer Schwachstelle und ihrer Ausnutzung durch Angreifer? Schreib eine Zahl auf und was das für das Sammelpostfach der IT-Leitung heißt.
Die Auflösung steht bei den Rechenwegen und Lösungen dieses Teils.
Das steuert ihr in Sprint 4 · Brückenstufe 3
Wie in Stufe 2, dazu entscheidet ihr, welche Inputs ihr euch holt, und schreibt die Schritte eures Backlogs selbst.
Der Kurs gibt vor: Story und Kern der AB. Alles Weitere sind Inputs, die ihr euch holt, wenn eure Storycard danach fragt.
Eure Aufgaben in Sprint 4: Ihr verteilt die Aufgaben der Lernangebote im Team selbst und hängt jede Karte an einen Namen. Den offenen Fall der Storycard entscheidet ihr gemeinsam. Vor dem Review erklärt ihr euch gegenseitig, was ihr erarbeitet habt, denn im Review wird ausgelost, wer erklärt. So arbeitet euer Team
Aus eurer letzten Retrospektive: Lest im Planning zuerst euren Satz „Das ändern wir im nächsten Sprint“ von der Rückseite der letzten Storycard vor. Er gilt in diesem Sprint als eure erste Teamregel.
In der Mitte des Sprints: Zwischenreview. Ihr zeigt eurem Partnerteam und dem Auftraggeber euren Stand am Board und holt euch Rückmeldung, solange ihr noch umsteuern könnt.
Ein möglicher Weg zu eurer Storycard
Ab diesem Sprint schreibt ihr die Schritte eures Backlogs selbst und entscheidet, welche Inputs ihr holt. Der Vorschlag ist nur zum Vergleich da.
Vorschlag aufklappen, wenn ihr ihn braucht
Planning
Input
AB 1
AB 2 und 3
AB 4
AB 5
AB 6
Review
Der Weg im Einzelnen
- Auftrag klären
Lest Lage, Mail und Storycard und schreibt auf, was ihr über die Angriffsfläche des Hubs noch nicht wisst. (Planning) - Fachgrundlage
Lest Schutzziele, Angriffsarten, Quellen und die Regeln für Penetrationstests so weit, wie ihr sie für den nächsten Schritt braucht. (Input, nur so weit ihr ihn braucht) - Lagebild
Lest Warnungen, ordnet sie mit CVSS ein, bezieht sie auf den Hub und schreibt das Lagebild (Lernangebot 10).
zahlt ein auf AB 1 - Angriffe und Abwehr
Spielt die Angriffskette durch, rechnet Passwortraum und Ausfallkosten und baut den Angriffsbaum (Lernangebot 11).
zahlt ein auf AB 2 und 3 - Freigabe
Füllt die schriftliche Freigabe für den Labortest aus und lasst sie von eurer Lehrkraft unterschreiben.
zahlt ein auf AB 4 - Labortest
Scannt im isolierten Labornetz euer eigenes Zielsystem, gleicht die Dienste mit einer Schwachstellendatenbank ab und schreibt den Bericht (Lernangebot 12).
zahlt ein auf AB 5 - Offener Fall
Schätzt die Lage zur Warnung der Handscanner ein und begründet die Sofortmaßnahmen.
zahlt ein auf AB 6 - Review M2
Kreuzreview durch euer Partnerteam, dann Review mit dem Wissensspeicher. (Review gegen alle AB)
Fertig seid ihr, wenn … (AB 1 bis 6)
Fertig seid ihr, wenn euer Partnerteam im Kreuzreview alle Punkte abnimmt und das Review zu Meilenstein M2 stattgefunden hat:
- Das Lagebild passt auf eine Seite, nennt die Quellen mit Datum, stuft jede Warnung mit CVSS und mit dem Bezug auf den Hub ein und sagt, was bis wann zu tun ist.
- Der Angriffsbaum hat das Ziel „Frachtannahme steht“ an der Spitze, enthält mindestens sechs der Angriffsarten aus dem Lehrplan und nennt je Ast eine Abwehr mit Schutzziel.
- Die Rechnungen zum Passwortraum und zu den Ausfallkosten eines Überlastangriffs sind mit Formel, Einheiten und Annahmen nachvollziehbar.
- Vor dem Labortest lag eine schriftliche Freigabe mit Ziel, Umfang, Zeitraum, Methoden und Abbruchkriterien vor; der Test lief nur im isolierten Labornetz gegen das eigene Zielsystem.
- Der Testbericht nennt jeden gefundenen Dienst mit Version, den Abgleich mit einer Schwachstellendatenbank, eine Bewertung und je Befund einen Abwehrvorschlag.
- Der offene Fall der Handscanner ist entschieden: Lage, Sofortmaßnahmen, spätere Maßnahmen und Zuständigkeiten sind begründet.
Die Haken gelten für den ganzen Teil: Ihr seht den Stand in der Leiste oben auf jeder Seite und auf der Seite mit den Rechenwegen. Gespeichert wird im Browser dieses Geräts.
Das brauchst du dafür
- eure Ergebnisse aus Teil 2 (Strukturanalyse, Risikomatrix, Maßnahmenplan)
- das Labornetz eures Teams: Angreifer-System, absichtlich verwundbares Zielsystem, Server, ohne Verbindung nach außen
- die schriftliche Freigabe aus Lernangebot 12, unterschrieben von eurer Lehrkraft (§202a bis §202c StGB)
- Zugang zu öffentlichen Quellen: Warnungen von CERT-Bund, CVE-Liste, Hinweise der Hersteller
- eure Lehrkraft als Geschäftsleitung, IT-Leitung oder Prüfer
Rollen im Team für diesen Teil
Es gelten eure fünf Rollen aus Sprint 0: Teamleitung, Datenschutz und Recht, Technik und Labor, Risiko und Wirtschaft, Dokumentation. Sie wechseln nach jedem Sprint. Die Rolle ist ein Zusatz: Die Aufgaben der Lernangebote verteilt ihr im Team; Lernen, Kontrolle und Wissensspeicher macht jede und jeder selbst.
Gegebene Werte für Teil 4 · aufklappen, wenn du sie brauchst
Gegebene Werte für Teil 4
- Hub
- Halle 1, Frachtzentrum Süd; Betrieb rund um die Uhr, Spitze 20 bis 23 Uhr vor der Nachtruhe
- Clients
- 60 PCs, 85 Handscanner im Funknetz, 4 Röntgenarbeitsplätze, 4 Zufahrtsterminals
- Server
- 2 Virtualisierungshosts mit 14 virtuellen Maschinen, Sendungsverfolgung und Mail-Relay in der DMZ
- Fernzugänge
- VPN zu Straßenlager und Station, Fernwartung der Röntgenanlage durch den Hersteller
- Ausfallkosten
- 38.000 € je Stunde, wenn die Frachtannahme steht (aus Teil 2)
- Rateangriff
- offline gegen gestohlene Hashwerte: 1 · 1010 Versuche je s; online gegen die Anmeldemaske mit Drosselung: 100 Versuche je Stunde
- Überlastangriff
- Ausfall der Internetanbindung: 2,5 h; Schutzdienst des Providers: 1.200 € je Monat
- Labor
- isoliert, je Team ein Angreifer-System, ein absichtlich verwundbares Zielsystem, ein Server; Scanrate 1.000 Prüfpakete je s
- Handscanner
- Firmware 4.5, Verwaltungsdienst auf Port 8443 eingeschaltet, Ladestation mit 12 Plätzen, 20 min je Durchgang
Alle Werte sind Unterrichtswerte. Die Ausfallkosten kommen aus Teil 2, alle übrigen hat die IT-Leitung genannt oder sie sind für diesen Teil festgelegt.