

Kursmaterial · Storycard
Die Storycard zu Teil 6. Zwei Seiten: vorne Story, Akzeptanzbedingungen und Sprintziel, hinten Anschluss, Kompetenzmodell und Retrospektive. Druckt sie doppelseitig aus.
Storycard Teil 6 herunterladen2 Seiten · doppelseitig drucken
Euer Board · AB 1 bis 9
Jede Akzeptanzbedingung eurer Storycard ist hier eine Karte. Schiebt sie mit den Pfeilen weiter: offen, in Arbeit, Review, fertig. Höchstens drei Karten gleichzeitig in „In Arbeit“: lieber eine Karte fertig machen als viele anfangen. „Fertig“ setzt den Haken in der AB-Liste, so seht ihr den Stand auch oben in der Leiste jeder Seite. Gespeichert wird im Browser dieses Geräts, am besten öffnet ihr das Board am Teamrechner.
Das Board lädt. Ohne JavaScript nutzt ihr die Rückseite der Storycard.
Sprint 6⏱ 20 hMeilenstein M410 CP
Fünf Teile lang habt ihr für HLG Schutzbedarf festgestellt, gesichert, getestet und Maßnahmen umgesetzt. Jetzt geht es um die Frage, die jede Geschäftsleitung am Ende stellt: Was passiert, wenn ihr weg seid? In Teil 6 baut ihr das Managementsystem, das die Sicherheit des Hubs am Laufen hält, und übergebt euer Sicherheitskonzept.
Sprint 6Brückenstufe 4
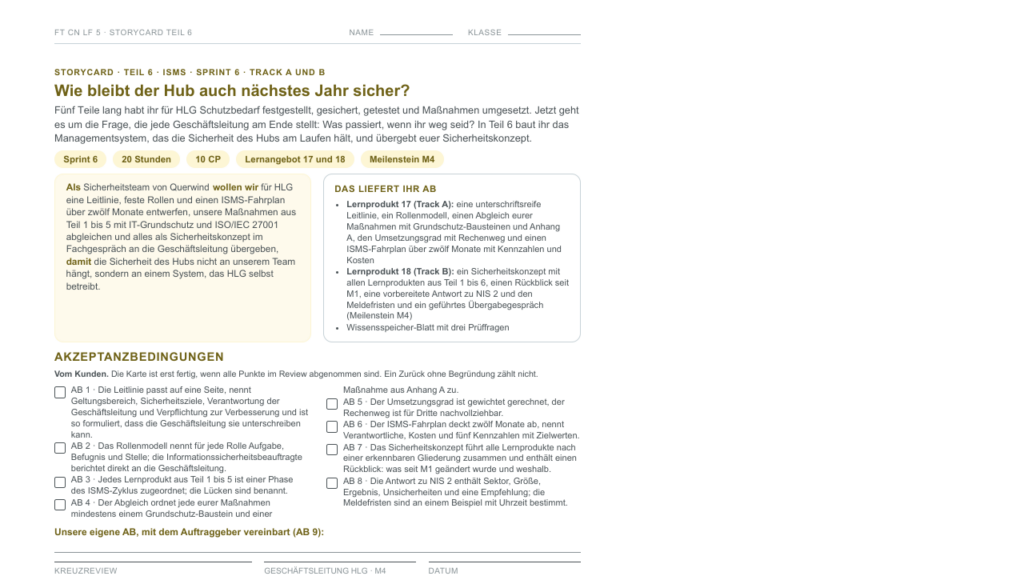
Eure Story: Ihr führt alle Lernprodukte zu einem Sicherheitskonzept mit ISMS-Fahrplan zusammen und übergebt es der Geschäftsleitung.
Hier startet euer Sprint. Storycard drucken, im Planning die Aufgaben im Team verteilen (LA 17, LA 18) und AB 1 bis 9 festhalten.
Ihr lest die Lage und die Mail der Geschäftsleitung, schätzt den Stand der Umsetzung und plant euren Weg durch Teil 6.
0 von 9 AB abgehakt AB-Liste öffnen
Agil arbeiten · Sprint 6
Eure Storycard für Teil 6 steuert diesen Sprint
Druckt sie doppelseitig aus, bevor ihr loslegt. Die Akzeptanzbedingungen sind nummeriert (AB 1 bis n), genau so wie unten in „Fertig seid ihr, wenn …“. Die Kursseiten dieses Teils sind Inputs: Ihr holt sie euch, wenn eure Storycard danach fragt.
Das steuert ihr · Brückenstufe 4: Dazu formuliert ihr eine AB selbst und vereinbart sie mit dem Auftraggeber (Lehrkraft). Der Kurs gibt nur die Story vor.
1 Planning2 Arbeiten mit Daily3 Review4 Retrospektive
Storycard Teil 6 herunterladen PDF · 2 Seiten · 381 KB
Im Projekt: Wie bleibt der Hub auch nächstes Jahr sicher?
Deine Lernangebote in Teil 6
Fachgrundlage · ISMS, IT-Grundschutz und ISO/IEC 27001Lernangebot 17 · Ein ISMS einführenLernangebot 18 · Sicherheitskonzept übergeben
Die Karte kennst du von „Bevor du loslegst“. Sie zeigt, was du in diesem Teil lernst.
Der wichtigste Satz auf dieser Seite: Eine Maßnahme schützt den Hub heute. Ein ISMS sorgt dafür, dass sie auch nächstes Jahr noch wirkt, geprüft wird und angepasst wird, wenn sich die Lage ändert.
Check-in: Wo ist dir das schon begegnet?
Klick bei jedem Punkt an, wo er dir schon begegnet ist: im Betrieb, privat oder in einem früheren Lernfeld. Das ist keine Bewertung.
Wozu der Check-in?
Viele von euch kennen aus dem Betrieb Sicherheitsregeln, eine Passwortrichtlinie oder ein jährliches Audit. Ein ISMS selbst aufgebaut haben die wenigsten, und das Wort „Managementsystem“ klingt nach Papier. Ordne ehrlich ein, wo dir die Punkte schon begegnet sind, auch wenn es nur eine Unterschrift unter eine Richtlinie war.
Darum geht es
Als Sicherheitsteam von Querwind wollen wir für HLG eine Leitlinie, feste Rollen und einen ISMS-Fahrplan über zwölf Monate entwerfen, unsere Maßnahmen aus Teil 1 bis 5 mit IT-Grundschutz und ISO/IEC 27001 abgleichen und alles als Sicherheitskonzept im Fachgespräch an die Geschäftsleitung übergeben, damit die Sicherheit des Hubs nicht an unserem Team hängt, sondern an einem System, das HLG selbst betreibt.
Die Lage nach fünf Teilen
Seit dem Erpressungsangriff in der Nachbarhalle hat sich bei HLG viel getan. Die Datensicherung liegt nicht mehr nur im eigenen Serverraum, die Rücksicherung ist getestet, Zertifikate schützen Handscanner und Fernzugriff, die Angriffserkennung meldet Auffälliges. Jede dieser Maßnahmen habt ihr gebaut, und jede ist in einem anderen Ordner dokumentiert.
Die Geschäftsleitung ist zufrieden, aber unruhig. Der Vertrag mit Querwind für das Sicherheitsprojekt endet mit diesem Sprint. Wer kümmert sich danach darum, dass die Rücksicherung weiter getestet wird, dass jemand das Lagebild liest und dass die Leitlinie nicht in einer Schublade verschwindet? Und ein Kunde aus der Pharmabranche hat angefragt, ob HLG nach ISO/IEC 27001 zertifiziert ist.
Euer Ergebnis in Teil 6: eine Leitlinie, ein Rollenmodell, ein ISMS-Fahrplan für zwölf Monate mit Kennzahlen und ein Sicherheitskonzept, das alle Lernprodukte zusammenführt. Ihr übergebt es im Übergabegespräch mit der Geschäftsleitung. Das ist Meilenstein M4, der letzte des Kurses.
Die Mail der Geschäftsleitung
Betreff: Wie geht es nach dem Projekt weiter?
Liebes Team von Querwind, danke für die letzten Monate. Bevor ihr geht, brauche ich drei Dinge. Erstens: etwas, das ich unterschreiben kann und das allen im Hub sagt, wie ernst wir Sicherheit nehmen. Zweitens: einen Plan für das nächste Jahr, mit Kosten und mit Zahlen, an denen ich sehe, ob es wirkt. Ich will nicht jedes Quartal ein Gutachten lesen, mir reichen fünf Kennzahlen.
Drittens: Unser Pharmakunde fragt nach ISO/IEC 27001. Ich weiß nicht, ob wir das brauchen oder ob das BSI-Zeug, das ihr gemacht habt, dasselbe ist. Und im Verband reden alle über NIS 2. Betrifft uns das? Ich hätte gern zu allem ein Gespräch mit euch, keine Folien.
Viele Grüße, Geschäftsleitung HLG
Eure Storycard für Teil 6 · 10 CP
Als Sicherheitsteam von Querwind wollen wir der Geschäftsleitung von HLG ein Sicherheitskonzept und einen ISMS-Fahrplan für zwölf Monate übergeben, damit der Hub auch dann sicher bleibt, wenn wir nicht mehr im Haus sind.
| Bereich | Anteil | Woran gemessen |
|---|---|---|
| Produkt | 40 % | Leitlinie, Rollen, Fahrplan mit Kennzahlen, Abgleich mit Grundschutz und ISO/IEC 27001, Sicherheitskonzept |
| Prozess | 25 % | Übergabegespräch als Fachgespräch (M4), Rückblick seit M1, Arbeit im Team |
| Wissen | 35 % | Kontrolle Teil 6, zehn Fragen |
Stufe III · Heuristik, der offene Fall der Storycard: Im Übergabegespräch fragt die Geschäftsleitung: „Fallen wir eigentlich unter die neuen Pflichten aus NIS 2?“ Ihr prüft das nach dem Betroffenheitsprinzip und bereitet eine Antwort vor, die eine Empfehlung enthält und sagt, was ihr nicht sicher wisst. Die Werte dafür stehen in Aufgabe 18.5.
Das entscheidet ihr
Der Auftrag sagt, was erreicht sein muss. Wie ihr es erreicht, legt euer Team fest und begründet es.
- wie ihr eure Lernprodukte aus Teil 1 bis 5 im Sicherheitskonzept gliedert und was ihr weglasst
- welche Rollen ihr vorschlagt und ob die Informationssicherheitsbeauftragte bei HLG selbst oder extern sitzt
- welche fünf Kennzahlen ihr der Geschäftsleitung empfehlt und welche Zielwerte ihr setzt
- ob ihr eine Zertifizierung nach ISO/IEC 27001, nach ISO 27001 auf Basis von IT-Grundschutz oder vorerst keine empfehlt
- wie ihr das Übergabegespräch aufbaut, solange es ein Fachgespräch bleibt und keine Präsentation wird
Erst schätzen, dann arbeiten
Ihr habt in fünf Teilen viele Maßnahmen umgesetzt. Vermute: Welcher Anteil der Grundschutz-Anforderungen aus euren Bausteinen ist jetzt umgesetzt, in Prozent? Und welcher Baustein ist nach deiner Vermutung am schwächsten?
Die Auflösung steht bei den Rechenwegen und Lösungen dieses Teils.
Das steuert ihr in Sprint 6 · Brückenstufe 4
Wie in Stufe 3, dazu formuliert ihr eine AB selbst und vereinbart sie im Planning mit dem Auftraggeber (Lehrkraft).
Der Kurs gibt vor: die Story. Alles Weitere sind Inputs, die ihr euch holt, wenn eure Storycard danach fragt.
Eure Aufgaben in Sprint 6: Ihr verteilt die Aufgaben der Lernangebote im Team selbst und hängt jede Karte an einen Namen. Den offenen Fall der Storycard entscheidet ihr gemeinsam. Vor dem Review erklärt ihr euch gegenseitig, was ihr erarbeitet habt, denn im Review wird ausgelost, wer erklärt. So arbeitet euer Team
Aus eurer letzten Retrospektive: Lest im Planning zuerst euren Satz „Das ändern wir im nächsten Sprint“ von der Rückseite der letzten Storycard vor. Er gilt in diesem Sprint als eure erste Teamregel.
In der Mitte des Sprints: Zwischenreview. Ihr zeigt eurem Partnerteam und dem Auftraggeber euren Stand am Board und holt euch Rückmeldung, solange ihr noch umsteuern könnt.
Ein möglicher Weg zu eurer Storycard
Ihr schreibt die Schritte eures Backlogs selbst und formuliert dazu eine eigene AB. Der Vorschlag ist nur zum Vergleich da.
Vorschlag aufklappen, wenn ihr ihn braucht
Planning
Input
AB 3
AB 1 und 2
AB 4 und 5
AB 6
AB 7 und 8
Review
Der Weg im Einzelnen
- Auftrag klären
Lest Lage und Mail und haltet fest, was die Geschäftsleitung wirklich wissen will. (Planning) - Fachgrundlage
Lest die Fachgrundlage zu ISMS, IT-Grundschutz, ISO/IEC 27001 und NIS 2, so weit ihr sie braucht. (Input, nur so weit ihr ihn braucht) - Zuordnen
Ordnet eure Lernprodukte dem ISMS-Zyklus zu und findet die Lücken.
zahlt ein auf AB 3 - Leitlinie und Rollen
Entwerft die Leitlinie für HLG und legt fest, wer im ISMS welche Aufgabe hat.
zahlt ein auf AB 1 und 2 - Abgleich und Grad
Gleicht eure Maßnahmen mit Grundschutz-Bausteinen und Anhang A ab und rechnet den Umsetzungsgrad.
zahlt ein auf AB 4 und 5 - Fahrplan
Plant zwölf Monate mit Kennzahlen und stellt die Kosten dem vermiedenen Schaden gegenüber.
zahlt ein auf AB 6 - Konzept und NIS 2
Führt alles zum Sicherheitskonzept zusammen und prüft die Fragen zu NIS 2 und Meldepflichten.
zahlt ein auf AB 7 und 8 - Übergabe M4
Kreuzreview, dann Übergabegespräch mit der Geschäftsleitung. (Review gegen alle AB)
Fertig seid ihr, wenn … (AB 1 bis 9)
Fertig seid ihr, wenn euer Partnerteam im Kreuzreview alle Punkte abnimmt und die Geschäftsleitung das Sicherheitskonzept im Übergabegespräch annimmt (Meilenstein M4):
- Die Leitlinie passt auf eine Seite, nennt Geltungsbereich, Sicherheitsziele, Verantwortung der Geschäftsleitung und Verpflichtung zur Verbesserung und ist so formuliert, dass die Geschäftsleitung sie unterschreiben kann.
- Das Rollenmodell nennt für jede Rolle Aufgabe, Befugnis und Stelle; die Informationssicherheitsbeauftragte berichtet direkt an die Geschäftsleitung.
- Jedes Lernprodukt aus Teil 1 bis 5 ist einer Phase des ISMS-Zyklus zugeordnet; die Lücken sind benannt.
- Der Abgleich ordnet jede eurer Maßnahmen mindestens einem Grundschutz-Baustein und einer Maßnahme aus Anhang A zu.
- Der Umsetzungsgrad ist gewichtet gerechnet, der Rechenweg ist für Dritte nachvollziehbar.
- Der ISMS-Fahrplan deckt zwölf Monate ab, nennt Verantwortliche, Kosten und fünf Kennzahlen mit Zielwerten.
- Das Sicherheitskonzept führt alle Lernprodukte nach einer erkennbaren Gliederung zusammen und enthält einen Rückblick: was seit M1 geändert wurde und weshalb.
- Die Antwort zu NIS 2 enthält Sektor, Größe, Ergebnis, Unsicherheiten und eine Empfehlung; die Meldefristen sind an einem Beispiel mit Uhrzeit bestimmt.
- Eure eigene AB: Formuliert sie im Planning und lasst sie vom Auftraggeber bestätigen.
Die Haken gelten für den ganzen Teil: Ihr seht den Stand in der Leiste oben auf jeder Seite und auf der Seite mit den Rechenwegen. Gespeichert wird im Browser dieses Geräts.
Das brauchst du dafür
- eure Lernprodukte aus Teil 1 bis 5 (Wissensspeicher-Blätter und Dokumentation)
- die Fachgrundlage dieses Teils, vor allem den Abschnitt zu ISO/IEC 27001 und IT-Grundschutz
- Zugang zum IT-Grundschutz-Kompendium und zu den BSI-Standards 200-1 und 200-2 auf der Seite des BSI
- einen Rechner je Zweiergruppe für Tabellen und Konzept; ein Labor braucht ihr in Teil 6 nicht
- eure Lehrkraft als Geschäftsleitung für das Übergabegespräch (Aufgabe 18.3)
Rollen im Team für diesen Teil
Es gelten eure fünf Rollen aus Sprint 0: Teamleitung, Datenschutz und Recht, Technik und Labor, Risiko und Wirtschaft, Dokumentation. Sie wechseln nach jedem Sprint. Die Rolle ist ein Zusatz: Die Aufgaben der Lernangebote verteilt ihr im Team; Lernen, Kontrolle und Wissensspeicher macht jede und jeder selbst.
Gegebene Werte für Teil 6 · aufklappen, wenn du sie brauchst
Gegebene Werte für Teil 6
- Aus den gemeinsamen Werten
- 140 Beschäftigte im Hub, Konzernumsatz 380 Mio. € im Jahr, Ausfallkosten 38.000 € je Stunde, Wiederanlauf ohne nutzbare Sicherung 3 Tage
- Konzern HLG (gegeben für Teil 6)
- 2.400 Beschäftigte an allen Standorten und in allen Gesellschaften, Jahresbilanzsumme 210 Mio. €
- Budgetrahmen ISMS
- Die Geschäftsleitung nennt keinen Betrag. Sie will wissen, was das erste Jahr kostet und was es bringt.
- Termin
- Übergabegespräch am Ende von Sprint 6, höchstens 25 Minuten, ohne Folien
Die Werte zum Konzern sind gegebene Unterrichtswerte für Teil 6. Sie lehnen sich an Größenordnungen eines mittelgroßen Logistikkonzerns an und stammen nicht aus einem echten Unternehmen.