
Sprint 4⏱ 30 hMeilenstein M3 „Abgesichert“
Die Sendungsverfolgung ist seit Meilenstein M2 von außen erreichbar. Damit ist das Hub auch für alle anderen erreichbar. Die IT-Leitung HLG will jetzt wissen, wer von außen bis wohin darf, und für jede offene Tür einen Grund hören.
Sprint 4Brückenstufe 3
Eure Story: Als IT-Leitung HLG will ich, dass von außen nur erreichbar ist, was erreichbar sein muss, damit ein Angriff auf die Sendungsverfolgung nicht im Hallennetz endet.
Hier startet euer Sprint. Storycard drucken, im Planning die Aufgaben im Team verteilen (Lernangebote: Firewall-Varianten und Angriffe · Zonen und Filterentwurf) und AB 1 bis 7 festhalten.
Ihr lest die Storycard und die Lage, schätzt, wie viele Regeln das Hub braucht, und plant mit eurem Team den Weg durch Teil 4.
0 von 7 AB abgehakt AB-Liste öffnen
Agil arbeiten · Sprint 4
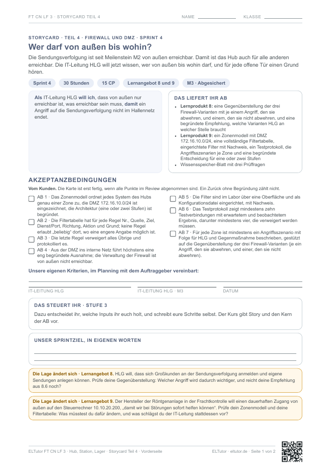
Eure Storycard für Teil 4
Druckt sie doppelseitig aus, bevor ihr loslegt. Im Planning schreibt ihr euer Sprintziel in eigenen Worten auf und ergänzt eigene Kriterien. Am Ende prüft die IT-Leitung HLG gegen die Akzeptanzbedingungen AB 1 bis 7, danach haltet ihr eure Retrospektive.
1 Planning2 Arbeiten mit Daily3 Review4 Retrospektive
Storycard Teil 4 herunterladen PDF · 2 Seiten · 369 KB
Im Projekt: Wer darf von außen bis wohin?
Deine Lernangebote in Teil 4
Lernangebot 8 · Firewall-Varianten und AngriffeLernangebot 9 · Zonen und Filterentwurf
Die Karte kennst du von „Bevor du loslegst“. Sie zeigt, was du in diesem Teil lernst.
Karte „Adressen und Routing kompakt“: Was du aus dem Netzaufbau brauchst, auf einer Seite: Adressen, Subnetze, Routing, die drei Standorte. Die Karte steht im Wissensspeicher.
Der wichtigste Satz auf dieser Seite: Alles ist verboten, was nicht ausdrücklich erlaubt ist. Jede Erlaubnis braucht einen Grund, den die IT-Leitung versteht.
Check-in: Wo ist dir das schon begegnet?
Klick bei jedem Punkt an, wo er dir schon begegnet ist: im Betrieb, privat, in einem früheren Lernfeld oder noch nie. Das ist keine Bewertung.
Wozu der Check-in?
Firewalls begegnen dir überall: im Router zu Hause, auf dem Laptop, im Betrieb. Meistens laufen sie mit Werkseinstellungen, und niemand weiß genau, was sie erlauben. Neu ist in Teil 4, dass ihr jede Regel selbst schreibt und begründet. Ordne trotzdem ehrlich ein, wo dir das schon begegnet ist.
Darum geht es
Als IT-Leitung HLG will ich ein Zonenmodell und eine Filtertabelle, in der jede Regel einen Grund hat, damit es am Hub keinen Zugang von außen gibt, den niemand erklären kann.
Die Szene: Pakete gegen eine leere Regeltabelle
In der Szene laufen Pakete aus dem Internet, aus der DMZ und aus dem internen Netz auf die Firewall zu. Die Regeltabelle ist noch leer. Sieh dir an, welche Pakete kommen, und überlege, welche davon durchdürfen. Lösungen zeigt die Szene hier noch nicht.
Ohne JavaScript siehst du die Szene nicht. Nimm stattdessen den Zonenplan aus Lernangebot 9 und schreib zu jedem Pfeil, ob er erlaubt sein soll.
Die Lage am Hub
Seit Teil 3 laufen in der DMZ 172.16.10.0/24 der Verteiler mit web1 und web2 für die Sendungsverfolgung, das Mail-Relay, die Telefonie-Grenze und der Proxy. Von außen sind sie über 203.0.113.3 bis 203.0.113.5 erreichbar. Die Firewall des Hubs hat außen 203.0.113.2. Bisher läuft sie mit einer Regel, die ein Kollege „zum Testen“ eingetragen hat: alles erlauben.
In der letzten Woche hat das Protokoll der Firewall in der Randstunde 5 bis 6 Uhr über 30.000 Verbindungsversuche auf Ports gezählt, die HLG gar nicht anbietet. Die IT-Leitung ist beunruhigt. Sie will zu M3: ein Zonenmodell, eine vollständige Filtertabelle, die eingerichteten Filter und ein Testprotokoll. Und sie will für jede Zone wissen, was ein Angreifer dort anrichten könnte.
Das kennst du schon aus Teil 2 und Teil 3
Aus Teil 2: Die Firewall übersetzt 203.0.113.3 auf den Verteiler 172.16.10.10. Die Filterregeln sehen das Paket nach der Übersetzung, also mit der internen Zieladresse.
Aus Teil 3: Ihr habt entschieden, welche Dienste HLG selbst betreibt. Jeder selbst betriebene Dienst, der von außen erreichbar ist, wird in Teil 4 zu mindestens einer Regel. Was eingekauft wird, braucht meist nur eine Regel nach außen.
Ausblick Teil 6: Station und Lager kommen später über VPN ins Hub. Das VPN endet an der Firewall selbst (203.0.113.2). In Teil 4 regelt ihr nur das Hub.
Das entscheidet ihr
- die Firewall-Architektur: eine Stufe oder zwei, und wo die DMZ liegt
- welche Firewall-Varianten ihr an welcher Stelle einsetzt (etwa zusätzlich ein Filter auf Anwendungsebene vor der Sendungsverfolgung)
- wie ihr die Filtertabelle aufbaut und ordnet, solange jede Regel einen Grund hat und die Standardregel verweigert
- welche Testverbindungen ihr für das Testprotokoll auswählt
- wie ihr mit dem Wunsch des Herstellers der Röntgenanlage umgeht (Lernangebot 9, veränderter Fall)
Erst schätzen, dann arbeiten
Wie viele Zeilen braucht eine vollständige Filtertabelle für die Grenze des Hubs zum Internet und zur DMZ, damit Sendungsverfolgung, Mail, Telefonie, Web für das Büro und die Verwaltung laufen? Schreib eine Zahl auf und dazu, wie viele dieser Zeilen etwas verbieten.
Die Auflösung steht bei den Lösungen dieses Teils. Dort wird auf deine Schätzung zurückverwiesen.
Das steuert ihr in Sprint 4 · Brückenstufe 3
Wie in Stufe 2, dazu entscheidet ihr, welche Inputs ihr euch holt, und schreibt die Schritte eures Backlogs selbst.
Der Kurs gibt vor: Story und Kern der AB. Alles Weitere sind Inputs, die ihr euch holt, wenn eure Storycard danach fragt.
Ein Teil, ein Sprint: Lernangebot 8 (Firewall-Varianten und Angriffe) und Lernangebot 9 (Zonen und Filterentwurf) mit dem KI-Baustein gehören zu dieser Storycard. Den Auftrag lest ihr gemeinsam, dann verteilt ihr die Aufgaben im Team; beide Lernangebote können gleichzeitig laufen. Vor dem Review erklärt ihr euch gegenseitig, was ihr herausgefunden habt.
Rollen im Team: Die Rollen gelten für das ganze Stammteam. Wer eine Aufgabe nicht selbst bearbeitet, schaut aus seiner Rolle im Zwischenreview und vor dem Review darauf.
Aus eurer letzten Retrospektive: Lest im Planning zuerst euren Satz „Das ändern wir“ von der Rückseite der letzten Storycard vor. Er gilt in diesem Sprint als eure erste Teamregel.
In der Mitte des Sprints: Zwischenreview. Ihr zeigt eurem Partnerteam und der IT-Leitung HLG euren Stand am Board und holt euch Rückmeldung, solange ihr noch umsteuern könnt.
Ein möglicher Weg zu eurer Storycard
Ab diesem Sprint schreibt ihr die Schritte eures Backlogs selbst und entscheidet, welche Inputs ihr holt. Der Vorschlag ist nur zum Vergleich da.
Vorschlag aufklappen, wenn ihr ihn braucht
Planning
Input
AB 7
AB 1
AB 2 bis 4
AB 5
AB 6 und 7
AB 2
Review
Der Weg im Einzelnen
- Auftrag klären
Lest Storycard und Lage. Schreibt auf, welche Dienste von außen erreichbar sein müssen und welche nicht. (Planning) - Fachgrundlage lesen
Arbeite die Fachgrundlage durch: drei Firewall-Varianten, Zonen, DMZ, fünf typische Angriffe. (Input, nur so weit ihr ihn braucht) - Varianten gegenüberstellen
Stellt in Lernangebot 8 die drei Varianten mit je einem abgewehrten und einem nicht abgewehrten Angriff gegenüber.
zahlt ein auf AB 7 - Zonen festlegen
Ordnet jedes System des Hubs einer Zone zu und zeichnet das Zonenmodell mit DMZ.
zahlt ein auf AB 1 - Filtertabelle entwerfen
Schreibt für jede nötige Verbindung eine Regel mit Grund, am Ende die Standardregel.
zahlt ein auf AB 2 bis 4 - Filter einrichten
Richtet die Regeln im Labor einmal über die Oberfläche und einmal als Konfigurationsdatei ein.
zahlt ein auf AB 5 - Testen und Angriffe prüfen
Prüft mit Testverbindungen, haltet das Testprotokoll fest und beschreibt die Angriffsszenarien je Zone.
zahlt ein auf AB 6 und 7 - KI-Antwort prüfen
Prüft im KI-Baustein eine fertige KI-Filtertabelle gegen eure eigene.
zahlt ein auf AB 2 - Ergebnis sichern
Vergleicht mit den Lösungen, legt M3 der IT-Leitung vor, füllt Wissensspeicher und Kompetenzmodell. (Review gegen alle AB)
Meilenstein
M3 „Abgesichert“ am Ende von Sprint 4. Ihr legt der IT-Leitung HLG vor: das Zonenmodell mit DMZ und begründeter Architektur (eine oder zwei Stufen), die vollständige Filtertabelle, den Nachweis, dass die Filter eingerichtet sind (Bildschirmfoto der Oberfläche und Konfigurationsdatei), das Testprotokoll und die Angriffsszenarien je Zone. Die IT-Leitung zeigt auf eine beliebige Regel und fragt: Weshalb gibt es die? Wer diese Frage für jede Regel beantworten kann, hat M3. Eine Regel ohne Grund wird gestrichen, nicht diskutiert.
Fertig seid ihr, wenn … (AB 1 bis 7)
Das Arbeitspaket gilt erst als fertig, wenn die IT-Leitung HLG alle Punkte abnimmt (Meilenstein M3):
- Das Zonenmodell ordnet jedes System des Hubs genau einer Zone zu, die DMZ 172.16.10.0/24 ist eingezeichnet, die Architektur (eine oder zwei Stufen) ist begründet.
- Die Filtertabelle hat für jede Regel Nr., Quelle, Ziel, Dienst/Port, Richtung, Aktion und Grund; keine Regel erlaubt „beliebig“ dort, wo eine engere Angabe möglich ist.
- Die letzte Regel verweigert alles Übrige und protokolliert es.
- Aus der DMZ ins interne Netz führt höchstens eine eng begründete Ausnahme; die Verwaltung der Firewall ist von außen nicht erreichbar.
- Die Filter sind im Labor über eine Oberfläche und als Konfigurationsdatei eingerichtet, mit Nachweis.
- Das Testprotokoll zeigt mindestens zehn Testverbindungen mit erwartetem und beobachtetem Ergebnis, darunter mindestens vier, die verweigert werden müssen.
- Für jede Zone ist mindestens ein Angriffsszenario mit Folge für HLG und Gegenmaßnahme beschrieben, gestützt auf die Gegenüberstellung der drei Firewall-Varianten (je ein Angriff, den sie abwehren, und einer, den sie nicht abwehren).
Die Haken gelten für den ganzen Teil: Ihr seht den Stand in der Leiste oben auf jeder Seite und auf der Seite mit den Rechenwegen. Gespeichert wird im Browser dieses Geräts.
Euer Board · AB 1 bis 7
Jede Akzeptanzbedingung eurer Storycard ist hier eine Karte. Schiebt sie mit den Pfeilen weiter: offen, in Arbeit, Review, fertig. Höchstens drei Karten gleichzeitig in „In Arbeit“: lieber eine Karte fertig machen als viele anfangen. „Fertig“ setzt den Haken in der AB-Liste, so seht ihr den Stand auch oben in der Leiste jeder Seite. Gespeichert wird im Browser dieses Geräts, am besten öffnet ihr das Board am Teamrechner.
Das Board lädt. Ohne JavaScript nutzt ihr die Rückseite der Storycard.
Das brauchst du dafür
- euer Adress- und Dienstekonzept aus Teil 2 und Teil 3 (M2)
- den Zonenplan und die gegebenen Werte aus Lernangebot 9
- im Labor eine Firewall in einer virtuellen Maschine mit drei Schnittstellen (Laborvorschlag: OPNsense) und je einen Testrechner außen, in der DMZ und innen, alternativ Packet Tracer
- Wireshark für den Blick auf verweigerte Pakete
- die Karte „Adressen und Routing kompakt“ im Wissensspeicher
Rollen im Team für diesen Teil
Projektleitung (wechselt mit Sprint 4), Sicherheit (führt die Filtertabelle und verantwortet jede Regel), Dienste (weiß, welche Verbindung welcher Dienst braucht), WAN und Labor (richtet die Firewall ein und fährt die Tests), Dokumentation und Betrieb (Testprotokoll, Angriffsszenarien, Unterlage für M3). Bei vier Personen übernimmt die Projektleitung die Dokumentation mit.
Vertiefen auf der NetAcad: Der Baustein „Network Support and Security“ ist in Lernangebot 8 als verlinktes Lernangebot eingebunden, mit eigenem Kontrollquiz auf eltutor.de.